

Коротка відповідь. Справжня перевірка публічної криптовалютної адреси не потребує seed-фрази, приватного ключа, переказу всіх активів на новий гаманець або підпису незрозумілої транзакції. Якщо після підключення до «AML-сервісу» з адреси зникли USDT, USDC, ETH або інші активи, негайно припиніть взаємодію з сайтом, встановіть механізм списання, захистіть залишок коштів, збережіть цифрові сліди та почніть відстеження транзакцій. Просте відключення сайту від гаманця може бути недостатнім: раніше виданий дозвіл на керування токенами продовжує діяти, поки його не відкликали у відповідній блокчейн-мережі.
Сценарій зазвичай починається правдоподібно. Користувачеві пропонують вигідний обмін криптовалюти, P2P-угоду, розблокування виведення або перевірку «чистоти» USDT. Співрозмовник пояснює, що перед операцією потрібно отримати AML-звіт, і надсилає посилання на спеціальний сайт. Сторінка показує знайомі терміни: risk score, sanctions, darknet, source of funds, verification. Після натискання кнопки «Перевірити гаманець» сервіс пропонує підключити Trust Wallet, MetaMask або інший Web3-гаманець і підтвердити запит. Через кілька секунд або згодом активи списуються на невідому адресу.
Це не теоретична загроза. У серпні 2026 року фахівці Malwarebytes описали кампанію з підробленими AML-сервісами, які імітують перевірку криптовалютного гаманця, але фактично намагаються отримати доступ до активів користувача.
У такій ситуації гроші вкрала не «AML-перевірка» як процедура. Під виглядом перевірки користувач потрапив на фішинговий ресурс і сам, не розуміючи технічного змісту запиту, міг передати зловмиснику seed-фразу, підписати переказ або надати смартконтракту право розпоряджатися токенами. Від точного механізму залежить, які дії ще можуть зупинити подальші списання і наскільки безпечно продовжувати користуватися адресою.
Як крадуть криптовалюту через підроблену AML-перевірку
Чим справжня AML-перевірка відрізняється від фішингового сайту
AML у сфері віртуальних активів — це комплекс заходів, які дають сервісам змогу оцінювати ризики клієнта, транзакції та походження коштів. Міжнародний підхід ґрунтується на оцінці ризику, ідентифікації клієнтів, зберіганні інформації та виявленні підозрілих операцій. Саме так AML/CFT для віртуальних активів описує FATF.
Для первинного ончейн-аналізу гаманця фахівцю достатньо публічних даних: адреси, мережі та, якщо перевіряється конкретна операція, TxID. Ці відомості й так є в блокчейні. Для формування AML-звіту не потрібні:
- seed-фраза або приватний ключ;
- резервна копія гаманця, файл keystore або пароль від нього;
- код двофакторної автентифікації чи SMS-код;
- встановлення програми віддаленого доступу;
- переказ усіх активів на «безпечний» або «перевірочний» адрес;
- поповнення гаманця для підтвердження його платоспроможності;
- підпис транзакції, яка надає необмежений доступ до токенів.
Саме підключення гаманця до сайту й дозвіл бачити публічну адресу ще не дорівнює передачі коштів. Критичний момент виникає, коли користувач підписує транзакцію або структуроване повідомлення з дозволами, зміст яких він не перевірив. Тому фраза «я лише підключив гаманець» не завжди описує все, що сталося: після підключення інтерфейс міг показати другий запит, замаскований під початок перевірки. Див. також як перевірити USDT на чистоту (AML).
Сценарій 1. Користувач передав seed-фразу або приватний ключ
Це найнебезпечніший варіант. Seed-фраза дає змогу відновити гаманець на іншому пристрої та отримати контроль над пов’язаними з нею адресами. Зловмиснику вже не потрібне повторне підтвердження власника: він може самостійно підписувати транзакції, переказувати нативні монети й токени в кількох мережах, а також стежити за новими надходженнями.
Ознакою повної компрометації може бути виведення різних активів із кількох адрес, створених з однієї seed-фрази. Іноді використовується автоматичний sweeper: щойно на скомпрометованій адресі з’являється ETH, TRX, BNB або інша монета для оплати комісії, вона негайно переказується зловмиснику. У такому разі спроба просто поповнити адресу для виведення залишку токенів може призвести до нової втрати.
Сценарій 2. Під виглядом перевірки підписано прямий переказ
Інтерфейс сайту може описувати дію як «підтвердження гаманця», «запуск сканування» або «оплату мережевої комісії», хоча фактично гаманець показує транзакцію на переказ активів. Після підтвердження операція потрапляє в блокчейн і, як правило, не може бути скасована власником гаманця. В історії буде видно звичайний вихідний переказ з адреси потерпілого на адресу зловмисника.
Сценарій 3. Видано дозвіл Approve або Permit
Токени в мережах Ethereum, BNB Smart Chain, Arbitrum, Polygon та інших EVM-мережах можуть надавати сторонньому смартконтракту право списувати певну суму від імені власника. Для цього використовується механізм allowance, який часто оформлюється транзакцією Approve. Якщо користувач надав необмежений дозвіл, зловмисник може пізніше викликати transferFrom і забрати дозволений токен.
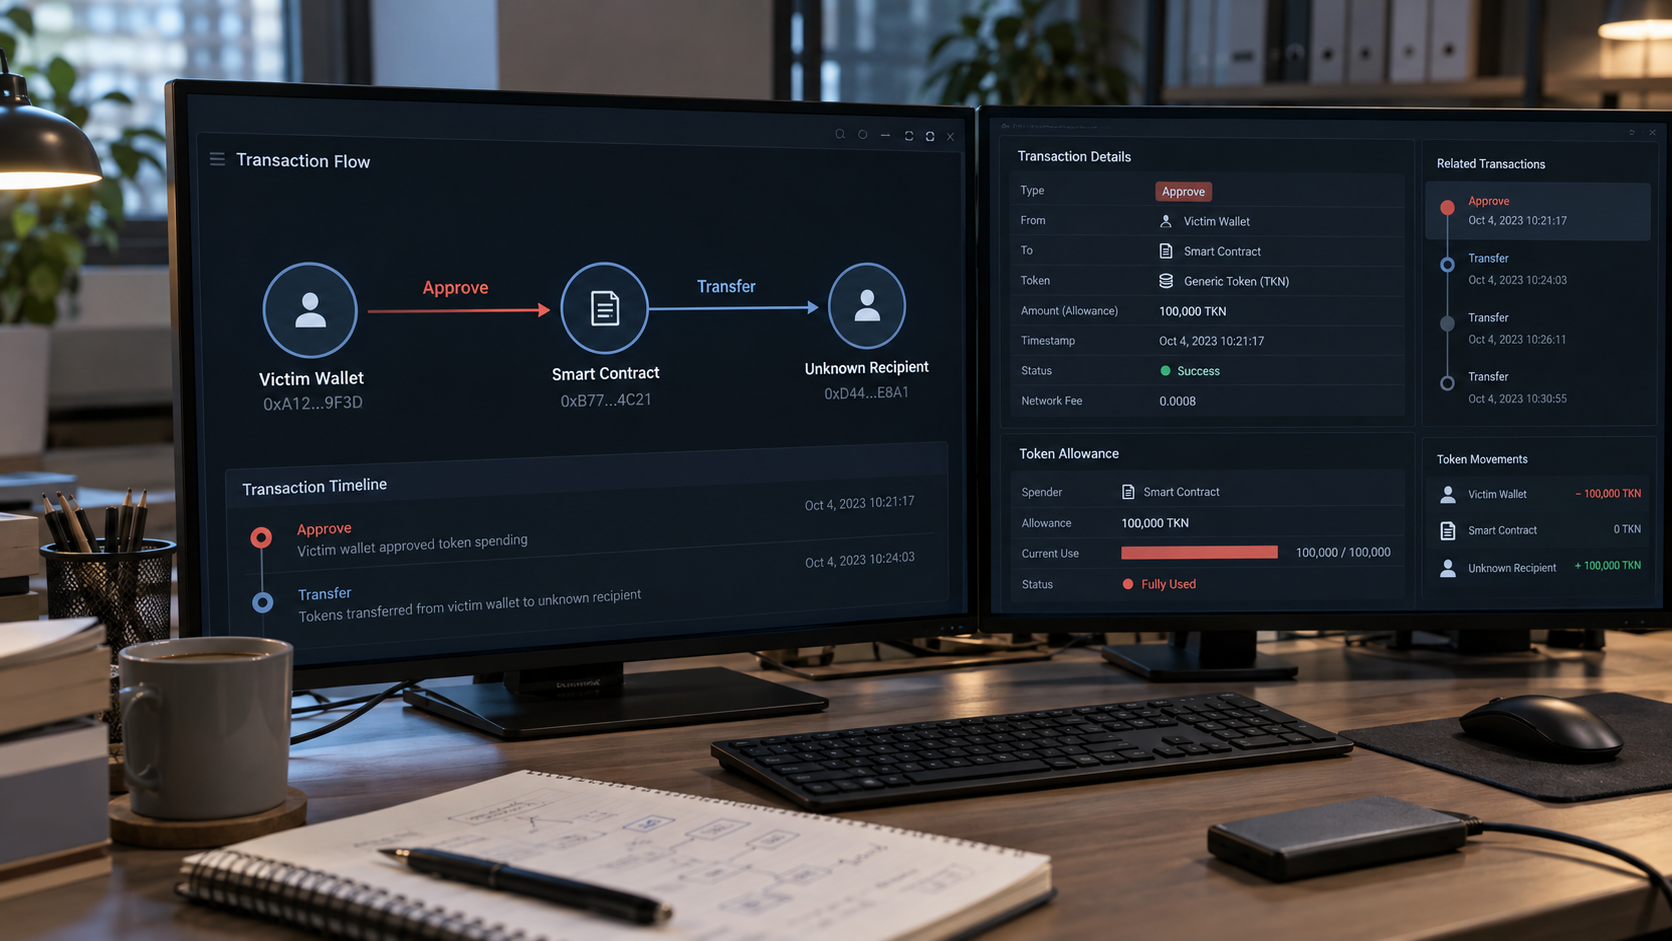
Існують і дозволи, створені через підпис повідомлення, наприклад окремі реалізації Permit або Permit2. Для користувача такий запит може виглядати менш небезпечним, бо він не завжди сприймається як звичайний переказ. Проте цифровий підпис здатен передати право на подальше списання. Офіційна довідка MetaMask окремо попереджає, що небезпечний token approval може надати шахрайському смартконтракту можливість вивести дозволені токени, а відкликання дозволу припиняє такий доступ.
Важливо: дозвіл зазвичай стосується конкретного токена, контракту й мережі. Якщо списано лише USDT, а ETH та інші активи залишилися на місці, однією з версій є компрометація allowance саме для USDT. Це не доводить механізм автоматично — його потрібно підтвердити за подіями та викликами смартконтракту. Практичні кроки — у матеріалі як відкликати підозрілий Approve.
Сценарій 4. Встановлено шкідливий застосунок або надано віддалений доступ
Іноді «AML-спеціаліст» просить встановити AnyDesk, RustDesk, TeamViewer, невідоме розширення браузера або мобільний застосунок. Отримавши зображення екрана й керування пристроєм, зловмисник може підмінити адресу, побачити резервну фразу, ініціювати транзакцію або переконати власника підтвердити її на апаратному гаманці. У цьому разі перевіряти потрібно не лише блокчейн, а й пристрій: історію встановлень, браузерні розширення, активні сесії, завантаження та ознаки компрометації облікових записів.
Як визначити, що саме сталося з вашим гаманцем
Починати слід не зі скриншота нульового балансу, а з блокчейну. Іноді застосунок не відображає токен, відкрито іншу мережу або використовується інша адреса. Якщо активи справді виведено, в оглядачі буде зафіксовано транзакцію або контрактну подію.
Один вихідний переказ одразу після «перевірки»Підписано прямий переказ або контрактний викликМетод транзакції, отримувача, calldata і події токена
Спочатку з’явилася транзакція Approve, потім окреме списанняЗловмисник використав allowanceSpender, ліміт дозволу і виклик transferFrom
Списано лише один вид токенаДозвіл видано для конкретного токенаУсі активні approvals у цій мережі
Зникли різні активи в кількох мережахМожлива компрометація seed-фрази або пристроюПов’язані адреси, нові вихідні операції, активні сесії й пристрій
Нові надходження виводяться автоматичноНа адресі працює sweeper або приватний ключ уже у зловмисникаЧас між поповненням і виведенням, комісії, адреса отримувача, що повторюється
У застосунку нульовий баланс, але в оглядачі активи залишаютьсяПомилка відображення, неправильна мережа або прихований токенПублічну адресу в офіційному оглядачі потрібної мережі
Що робити одразу після крадіжки криптовалюти під час AML-перевірки
1. Припиніть взаємодію з сайтом і шахраєм
Не відкривайте посилання повторно, не підтверджуйте нові запити й не платіть за «скасування операції», «розблокування», «страхування» чи «чистий AML-сертифікат». Не виконуйте інструкції людини, яка надіслала сайт, навіть якщо вона стверджує, що списання було тимчасовим або технічним. Збережіть листування до блокування контакту.
2. Визначте масштаб компрометації
Запишіть адресу гаманця й перевірте її через офіційний оглядач відповідної мережі. Зафіксуйте всі невідомі вихідні операції, їх TxID, час, актив і суму. Перевірте інші адреси й мережі, відновлені з тієї самої seed-фрази. Якщо фразу вводили на сайті, показували через демонстрацію екрана або вона могла потрапити у шкідливий застосунок, слід виходити з повної компрометації гаманця, доки не доведено протилежне.
Якщо seed-фразу не розкривали, вивчіть, що саме було підписано. Назва кнопки на сайті не має доказового значення — важливі дані транзакції та події смартконтракту. Іноді один гаманець показує дію як «Contract interaction», тому механізм встановлюється лише після декодування виклику. Див. також як перевірити транзакцію за TxID.
3. Захистіть решту активів
При компрометації seed-фрази безпечним вважається новий гаманець, створений на чистому пристрої з новою seed-фразою. Стару фразу не можна використовувати повторно. Решту активів переказують на нову адресу з урахуванням мережевих комісій і ймовірності роботи автоматичного sweeper. Якщо на скомпрометованій адресі є цінні токени без нативної монети для комісії, самостійне поповнення може бути ризикованим — спочатку потрібно оцінити поведінку адреси.
Якщо проблема обмежена шкідливим дозволом, його потрібно відкликати в кожній зачепленій мережі. Офіційна інструкція MetaMask пояснює, що відключення сайту від гаманця й відкликання token approval — різні дії: просте відключення не завжди припиняє право смартконтракту переміщувати токени. Після відкликання дозволу все одно потрібно перевірити, чи не було інших підписів, approvals або витоку seed-фрази.
Також слід:
- завершити невідомі WalletConnect-сесії та підключення до dApp;
- видалити підозрілі розширення й застосунки після фіксації їхніх назв і версій;
- змінити паролі пошти, бірж і хмарних сховищ із чистого пристрою;
- перевипустити API-ключі та завершити активні сесії на біржах;
- увімкнути стійку двофакторну автентифікацію;
- не використовувати скомпрометовану адресу для нових надходжень.
4. Збережіть цифрові докази
Після крадіжки користувачі часто видаляють гаманець, очищають браузер або перевстановлюють систему. Це може знищити відомості, корисні для встановлення механізму атаки. До очищення бажано зберегти:
- повний URL і доменне ім’я фейкового AML-сервісу;
- скриншоти та відеозапис інтерфейсу, якщо сайт ще доступний і його відкриття безпечне;
- листування, голосові повідомлення, usernames, номери телефонів і електронні адреси;
- рекламу, P2P-оголошення або профіль, через який знайшли шахрая;
- публічну адресу потерпілого, TxID і адреси первинних отримувачів;
- точний час подій із зазначенням часового поясу;
- сповіщення гаманця та зміст запитів на підпис, якщо він зберігся;
- назви, версії та джерела встановлення застосунків або розширень;
- чеки купівлі криптовалюти та підтвердження виведення з біржі.
ФБР у рекомендаціях потерпілим від криптовалютного шахрайства також виділяє адреси, суму та вид криптовалюти, дату, час і TxID як ключову транзакційну інформацію. Додатково пропонується зберігати листування, домени, застосунки, відомості про використані біржі та послідовність подій. Такий набір корисний не лише для звернення в США: він формує зрозумілу основу для розслідування в будь-якій юрисдикції.
5. Почніть відстеження коштів, не чекаючи наступного руху
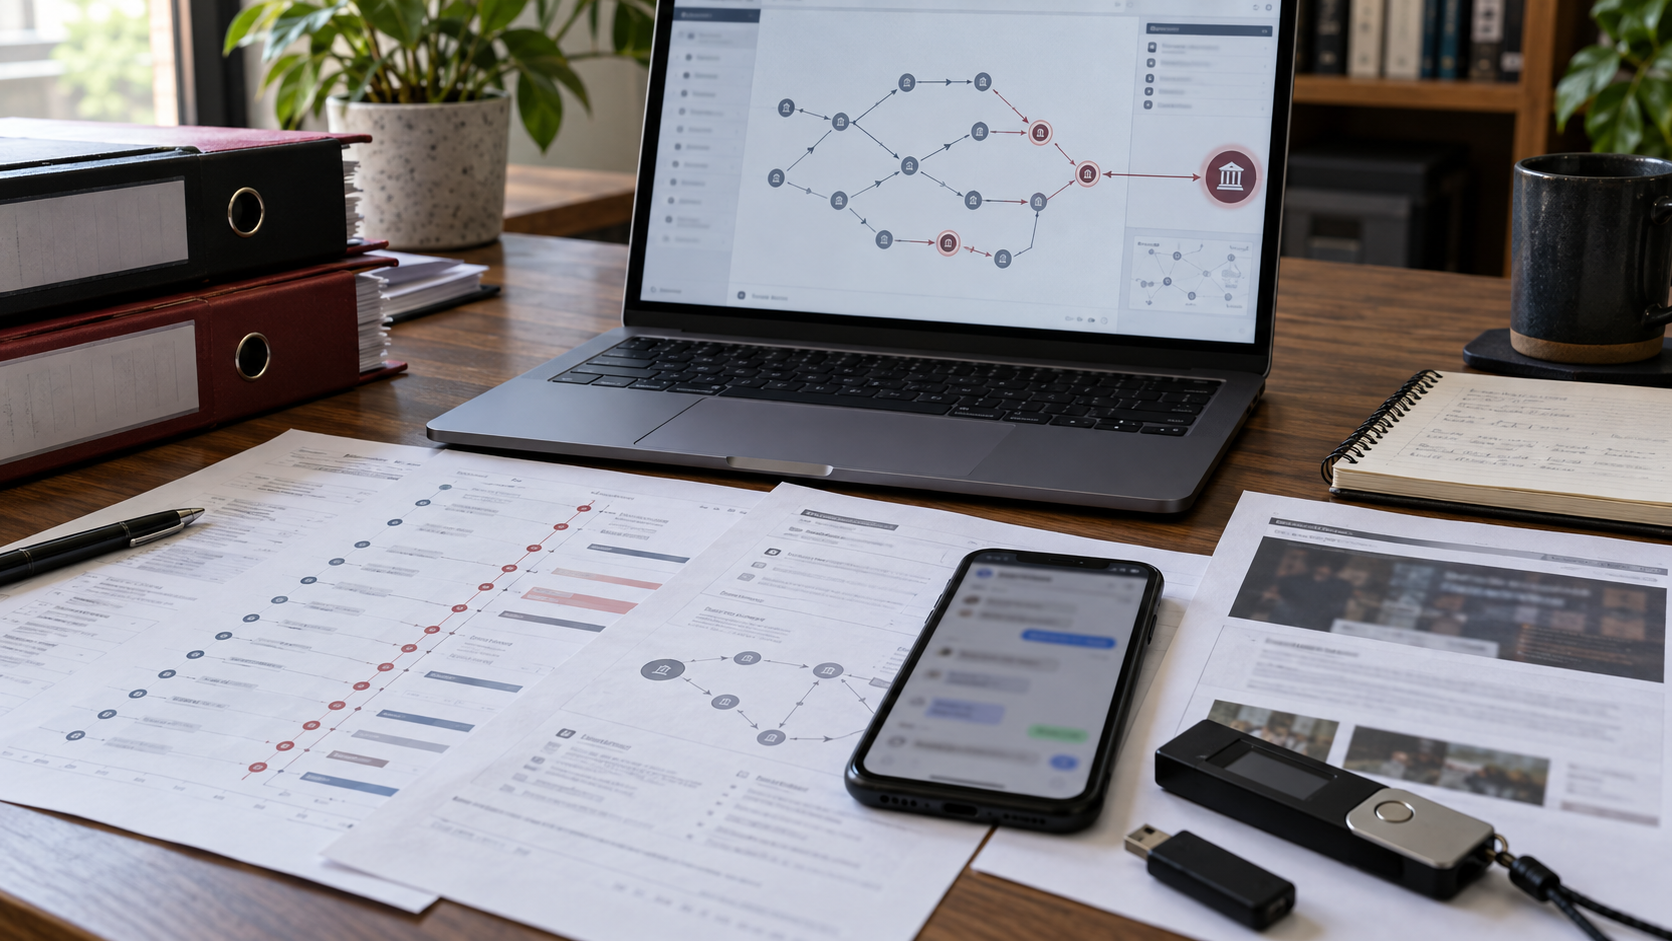
Публічний блокчейн дає змогу встановити адресу первинного отримувача й простежити подальші операції. Аналіз має враховувати не лише прямі перекази, а й консолідацію коштів, дроблення сум, свопи, DEX, кросчейн-мости, обмінні сервіси та переходи між мережами. Мета — визначити точки, у яких активи взаємодіяли з централізованим сервісом, здатним мати KYC-дані користувача.
Якщо викрадені кошти надійшли на біржу або кастодіальний сервіс, необхідно оперативно надіслати повідомлення про походження активів, указати TxID, шлях руху та дані звернення до правоохоронного органу. Проте служба підтримки зазвичай не розкриває KYC-дані приватному заявнику й не зобов’язана повертати кошти лише на підставі скриншота. Для тривалого блокування, отримання даних або вилучення активів може знадобитися офіційний запит, постанова чи судове рішення — залежно від юрисдикції та політики сервісу. Див. також покроковий алгоритм повернення викраденої криптовалюти.
6. Зверніться до правоохоронних органів
У заяві важливо описати не лише факт зникнення коштів, а й технічний механізм: звідки отримано посилання, який гаманець використовувався, що підтверджував користувач, які транзакції виникли і куди далі переміщувалися активи. До заяви бажано додати хронологію, таблицю транзакцій і граф руху коштів. В Україні заяву можна подати до поліції, а інформацію про кіберскладову — передати через офіційні канали Кіберполіції. Швидкість важлива: Кіберполіція зазначає, що криптовалютні транзакції відбуваються майже миттєво, тому аналітики та оперативні співробітники мають обмежений час для реагування.
Чого не слід робити після крадіжки
- Не платити за «повернення» невідомому спеціалісту. Після публікації адреси або повідомлення про крадіжку потерпілого часто атакують повторно.
- Не передавати seed-фразу навіть тому, хто обіцяє врятувати залишок. Для трасування достатньо публічної адреси та TxID.
- Не надсилати тестовий платіж зловмиснику. Він не підтверджує право власності й не скасовує транзакцію.
- Не видаляти листування та застосунки до фіксації. Спочатку зберігають докази, потім очищають пристрій.
- Не вважати відкликання Approve універсальним рішенням. Воно не захищає гаманець, якщо розкрито seed-фразу.
- Не розраховувати, що високий AML-ризик автоматично заблокує викрадені кошти. Різні системи оцінюють адреси по-різному, а ризик-оцінка сама по собі не замінює процесуальних дій.
Отримати консультацію
Коротка оцінка ситуації — без зобовʼязань
Чи можна повернути викрадену криптовалюту і чим допомагає ProDefence
Від чого залежить можливість повернення
Криптовалютні транзакції зазвичай незворотні: власник не може скасувати підтверджений переказ так само, як банківський платіж. Але незворотність операції не означає, що розслідування безглузде. Транзакції публічних блокчейнів залишають цифровий слід, за яким можна простежити переміщення активів і встановити сервіси, що взаємодіяли з адресами зловмисника.
Перспектива повернення вища, якщо:
- реагування почалося до виведення коштів із централізованої площадки;
- маршрут активів підтверджено TxID і не ґрунтується лише на візуальній схожості сум;
- виявлено біржу, обмінний або платіжний сервіс із можливістю ідентифікації клієнта;
- правоохоронний орган оперативно надсилає належний запит;
- доведено зв’язок коштів, що надійшли на сервіс, із вихідною крадіжкою;
- збережено листування, домен, обставини підпису та дані потерпілого.
Ситуація ускладнюється, якщо активи пройшли через міксер або privacy-протокол, були роздроблені між великою кількістю адрес, обміняні між кількома мережами або виведені через сервіс у юрисдикції, де складно отримати дані. Навіть тоді аналіз може встановити частину маршруту, пов’язані адреси, повторні операції або наступну точку входу в централізовану інфраструктуру.
Жоден фахівець не може чесно гарантувати повернення до аналізу транзакцій і правових можливостей відповідних юрисдикцій. Коректний результат первинної роботи — не обіцянка, а підтверджена картина руху коштів, визначення потенційних точок ідентифікації та план подальших дій.
Як ProDefence досліджує крадіжку через фейкову AML-перевірку
Робота починається з відокремлення фактів від припущень. Фахівці ProDefence перевіряють публічну адресу, вихідні транзакції, контрактні виклики та події токенів. Це дає змогу визначити, чи було підписано прямий переказ, видано дозвіл на списання або є ознаки повної компрометації гаманця.
Далі формується технічне досьє:
- хронологія контакту з шахраєм і дій користувача;
- адреси, TxID, активи, суми, мережі та часові мітки;
- розшифрування Approve, Permit, transferFrom та інших значущих викликів;
- адреса первинного отримувача та подальший маршрут активів;
- свопи, мости, проміжні гаманці та точки консолідації;
- AML-категорії та відомі атрибуції пов’язаних адрес;
- виявлені біржі, обмінники та інші централізовані сервіси;
- перелік даних, які доцільно запросити в конкретного сервісу;
- матеріали для звернення до служби безпеки платформи та правоохоронних органів.
За потреби технічний аналіз об’єднується з юридичною роботою: обставини викладаються послідовно, підтверджені транзакційні дані відокремлюються від аналітичних гіпотез, а запити формуються з урахуванням юрисдикції отримувача. Такий підхід допомагає уникнути ситуації, коли потерпілий надсилає біржі десятки скриншотів, але не показує перевірюваний зв’язок між крадіжкою та її депозитною адресою. Якщо баланс у Trust Wallet «є», але кошти не виводяться, див. також блокування криптовалюти в Trust Wallet.
Які дані потрібні для первинної оцінки
Для початку перевірки не потрібен доступ до гаманця. Достатньо надати:
- публічну адресу потерпілого та назву мережі;
- TxID невідомого списання або останньої відомої операції;
- назву та адресу сайту, на якому проводилася «AML-перевірка»;
- скриншоти гаманця та листування;
- короткий опис того, що було підключено, введено або підписано;
- інформацію про те, чи розкривалася seed-фраза;
- час виявлення крадіжки та перелік активів, що залишилися.
Seed-фразу, приватний ключ і пароль передавати ProDefence не потрібно. Ці дані не потрібні для аналізу публічних транзакцій і не повинні передаватися третім особам.
Часті запитання
Чи може справжній AML-сервіс попросити підключити гаманець?
Деякі Web3-сервіси використовують підключення для авторизації або підтвердження володіння адресою. Однак звичайний аналіз публічної адреси не потребує доступу до активів, seed-фрази чи необмеженого дозволу на токени. Перед підписом потрібно перевіряти не назву кнопки, а точний зміст запиту в гаманці.
Чи достатньо відключити сайт від Trust Wallet або MetaMask?
Ні. Відключення сесії припиняє з’єднання інтерфейсу, але не обов’язково скасовує раніше виданий token approval. Дозволи перевіряють і відкликають окремо в кожній мережі. Якщо розкрито seed-фразу, відкликання дозволів не повертає безпеку гаманцю.
Якщо відкликати Approve, викрадені USDT повернуться?
Відкликання може зупинити майбутні списання за конкретним дозволом, але не скасовує вже підтверджені транзакції. Для раніше виведених коштів потрібні трасування, визначення сервісів і подальші правові дії.
Чи можна дізнатися особу шахрая за адресою гаманця?
Сама адреса зазвичай не містить імені власника. Ідентифікація стає можливою, якщо підтверджено зв’язок із біржею, обмінником, платіжним сервісом або іншою інфраструктурою, що має реєстраційні, KYC, IP- або device-дані. Отримання цих відомостей залежить від правової процедури.
Чи потрібно чекати, поки кошти дійдуть до біржі?
Ні. Маршрут слід фіксувати з першої транзакції. Очікування може призвести до втрати часу, а біржа може бути використана лише на одному з проміжних етапів. Моніторинг дає змогу вчасно виявити значущий рух.
Чи можна гарантувати повернення криптовалюти?
Ні. Результат залежить від маршруту, швидкості реагування, юрисдикцій, збереження доказів і дій правоохоронних органів і сервісів. Гарантія повернення до аналізу — характерна ознака недобросовісної пропозиції або повторного шахрайства.
Що робити прямо зараз
Якщо після AML-перевірки з гаманця списали криптовалюту, не здійснюйте нових операцій за інструкцією відправника посилання і не поповнюйте скомпрометовану адресу без попередньої оцінки. Зафіксуйте адресу, мережу, TxID, домен і листування.
ProDefence встановлює механізм несанкціонованого списання, перевіряє дозволи смартконтрактів, відстежує рух активів через гаманці, DEX, мости та централізовані сервіси, проводить AML-аналіз і готує структуровані матеріали для подальших звернень. Що раніше розпочато перевірку, то вища ймовірність вчасно виявити точку, у якій ще можливе процесуальне або сервісне реагування.
Фейкова AML-перевірка
Після підключення до «AML-сайту» з гаманця списали USDT чи іншу криптовалюту?
Зверніться до ProDefence — визначимо механізм списання, перевіримо Approve/Permit, простежимо маршрут активів і підготуємо матеріали для бірж та правоохоронців без необґрунтованих гарантій повернення.
Конфіденційно. Без запиту seed-фрази чи приватних ключів.
Матеріал має інформаційний характер. Можливості блокування, отримання даних і повернення активів оцінюються індивідуально з урахуванням мережі, маршруту транзакцій, юрисдикції та обставин конкретного випадку.


