


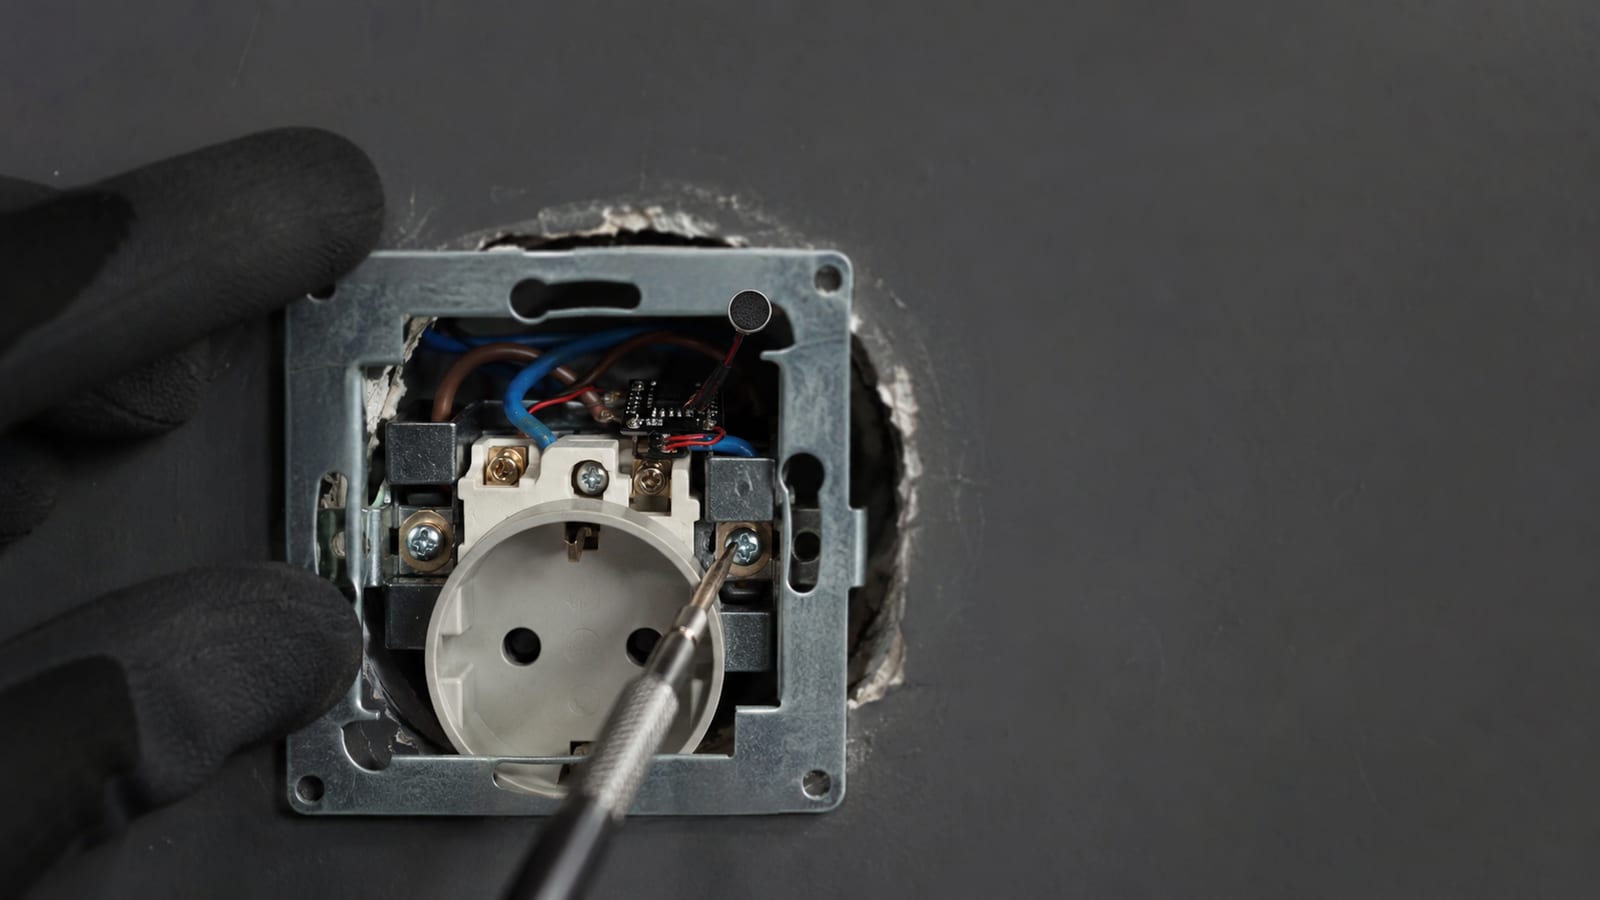
Невідомий електронний модуль у розетці, мініатюрний об’єктив у предметі інтер’єру або пристрій із SIM-карткою може викликати природне бажання одразу його вимкнути й розібрати. Проте саме поспішні дії часто знищують відбитки, порушують початкове розташування предмета, стирають цифрові дані або повідомляють особі, яка контролює пристрій, що його виявлено.
Базове правило: не торкайтеся знахідки без необхідності, припиніть конфіденційні розмови в цій зоні та зафіксуйте обстановку. Подальші дії залежать від того, чи є предмет безпечним, чи може він становити фізичну загрозу, а також від того, чи планує власник приміщення звертатися до правоохоронних органів.
Що робити одразу після виявлення підозрілого пристрою
Спочатку відійдіть на безпечну відстань і візуально оцініть ситуацію, не переміщуючи предмет. Не натискайте кнопки, не від’єднуйте живлення, не виймайте карту пам’яті чи SIM-картку, не підключайте пристрій до ноутбука і не намагайтеся перевірити, «чи він працює». Навіть вимкнення живлення може змінити внутрішні журнали, час останньої активності або стан підключення.
Якщо предмет має незвичні дроти, батареї, невідомі речовини, сліди втручання або загалом може становити ризик для життя, не розглядайте його як звичайний жучок. Відійдіть, обмежте доступ до зони й повідомте екстрені служби з безпечного місця. Не використовуйте телефон або радіостанцію безпосередньо біля потенційно небезпечного предмета. Пріоритетом у такій ситуації є безпека людей, а не фотографування пристрою.
Універсальний принцип безпечного реагування на невідомий або підозрілий предмет викладено в матеріалі ProtectUK — Unattended and suspicious items. Конкретні номери екстрених служб і процесуальні процедури в Україні визначаються національним законодавством і місцевими правилами реагування.
Якщо явної фізичної небезпеки немає, виконайте первинні організаційні дії:
- Припиніть обговорення чутливої інформації. Не озвучуйте поруч плани щодо перевірки, імена підозрюваних або спосіб подальшого реагування.
- Обмежте доступ. Не допускайте до місця знахідки випадкових працівників, відвідувачів, прибиральників і технічний персонал до визначення відповідальної особи.
- Не повідомляйте про знахідку в загальному чаті. Інформацію передавайте лише керівнику, службі безпеки, адвокату та фахівцю, залученому до реагування.
- Збережіть нормальний стан приміщення. Не переставляйте меблі, не відкривайте корпуси сусідніх пристроїв і не проводьте хаотичний самостійний пошук.
- Визначте канал ескалації. У бізнесі має бути одна особа, яка координує TSCM-фахівців, юридичний супровід, охорону та за потреби звернення до поліції.
Не телефонуйте за номером SIM-картки, якщо він став відомий, і не надсилайте повідомлень на пов’язані облікові записи. Це може спровокувати віддалене очищення, зміну режиму роботи або знищення інших слідів. Завдання первинного етапу — зберегти стан об’єкта й інформаційну тишу навколо інциденту.
Отримати консультацію
Коротка оцінка ситуації — без зобовʼязань
Як зафіксувати знахідку та не знищити докази
Матеріальний пристрій, його носії даних, кабелі, кріплення й упаковка можуть мати доказове значення. Так само важливими можуть бути фотографії, відео, записи системи контролю доступу, журнали відвідувачів, заявки на ремонт і відео з камер спостереження. Відповідно до Кримінального процесуального кодексу України (зокрема статей 98–99) матеріальні об’єкти та документи за певних умов можуть бути джерелами доказів; конкретну процесуальну оцінку надають уповноважені органи. Загальні принципи роботи з доказами в кримінальних розслідуваннях також описані в публікації UK Home Office — Evidence in criminal investigations.
Якщо це безпечно й не потребує наближення до потенційно небезпечного предмета, зафіксуйте:
- загальний вигляд кімнати та точне місце знахідки;
- кілька ракурсів предмета без його переміщення;
- відстань до робочого місця, переговорного столу, розетки, мережевого обладнання або вікна;
- дату й точний час виявлення, ПІБ особи, яка першою побачила предмет;
- хто заходив до зони після виявлення та які дії виконував;
- що саме привернуло увагу: новий предмет, отвір, кабель, незвичний індикатор, зміна кріплення;
- останні ремонти, прибирання, монтаж обладнання, візити підрядників і випадки несанкціонованого доступу.
Оригінальні фото й відео не редагуйте та не пересилайте через сервіси, які стискають або змінюють метадані. Створіть робочі копії, а оригінали збережіть окремо. Для корпоративних систем негайно забезпечте збереження CCTV, журналів СКУД, Wi-Fi, мережевого обладнання й заявок служби експлуатації, оскільки строки автоматичного зберігання можуть бути короткими.
Ведіть простий журнал передачі: хто, коли, від кого й у якому стані отримав предмет або цифровий носій. Але самостійно пакувати, екранувати чи транспортувати пристрій варто лише після узгодження з правоохоронцями або спеціалістом. Невдале екранування, від’єднання батареї чи поміщення увімкненого пристрою в невідповідну тару може змінити його стан або створити додатковий ризик.
Не публікуйте фотографії знахідки в соцмережах до консультації з фахівцями. За зовнішнім виглядом не завжди можна надійно встановити функцію модуля, а публічне повідомлення здатне попередити причетних осіб і ускладнити подальше встановлення обставин.
Що має включати професійна перевірка після знахідки
Виявлення одного пристрою не означає, що загрозу усунуто. Він може бути частиною ширшої схеми, працювати разом з іншими модулями або бути встановленим у зоні, де розмови лише частково доступні. Тому після первинної фіксації доцільно перевірити все приміщення, суміжні технічні зони й пов’язані системи. Див. також пошук жучків і прихованих камер.
Професійне реагування зазвичай охоплює:
- документування початкового стану та розташування об’єкта до вилучення;
- ідентифікацію пристрою: конструкцію, джерело живлення, носії, інтерфейси, маркування й доступні ідентифікатори;
- оцінювання способу передавання або накопичення даних без необґрунтованих дій, які можуть змінити стан пристрою;
- обстеження радіочастотного середовища з урахуванням того, що не всі пристрої постійно передають сигнал;
- фізичну та оптичну перевірку розеток, кабельних трас, меблів, вентиляційних елементів, освітлення й техніки;
- перевірку дротових ліній та мережевого обладнання, якщо модель загрози передбачає використання інфраструктури приміщення;
- аналіз доступу: коли й ким пристрій міг бути встановлений, які роботи або відвідування цьому передували;
- підсумковий звіт із фотографіями, методами перевірки, встановленими фактами, обмеженнями й рекомендаціями.
Юридична кваліфікація залежить від того, хто встановив пристрій, яку інформацію отримували, де саме це відбувалося та чи були законні повноваження. Не кожний невідомий модуль є засобом прослуховування, а сама підозра ще не доводить склад правопорушення. Порушення недоторканності приватного життя розглядається, зокрема, у статті 182 Кримінального кодексу України. Окремо варто розуміти, коли правоохоронці мають право втручатися у приватне спілкування.
Виявили підозрілий пристрій? ProDefence допоможе діяти без втрати доказів
Фахівці ProDefence проводять професійне TSCM-обстеження, документують місце виявлення, перевіряють приміщення на інші технічні канали витоку та готують структурований технічний звіт. За потреби робота координується з адвокатом, службою безпеки й уповноваженими органами.
Не розбирайте знахідку самостійно. Зверніться до ProDefence через офіційну форму сайту, коротко опишіть місце й обставини виявлення та не передавайте конфіденційні деталі стороннім особам. Ми пояснимо безпечний порядок подальших дій і межі можливого дослідження.
Реагування на знахідку
Знайшли жучок або приховану камеру?
Опишіть місце та обставини без зайвих деталей у відкритих каналах. ProDefence допоможе зафіксувати сліди й перевірити приміщення без гарантій «знайдемо все».
Без самостійного розбирання пристрою. Без необґрунтованих обіцянок.


