


Варіантів отримати доступ до конфіденційної інформації адвоката досить багато, і для цього не завжди потрібно шукати технічну вразливість у смартфоні чи сервері. Зловмисники можуть обрати більш простий шлях через психологічні маніпуляції: переконати самого користувача відкрити файл, перейти за посиланням, повідомити код підтвердження або ввести пароль на підробленій сторінці.
Саме на таких принципах побудована соціальна інженерія. Її головна мета — отримати потрібну інформацію через емоційне залучення: цікавість, довіру або бажання надати допомогу. Для адвоката такі атаки становлять окремий ризик, оскільки наслідком компрометації одного облікового запису може стати доступ до листування з клієнтами, матеріалів кримінальних проваджень, процесуальних документів та іншої інформації, що охороняється адвокатською таємницею.
Емоції проти логіки: як діє соціальна інженерія
Соціальна інженерія — це сукупність методів, за допомогою яких зловмисники переконують жертву розкрити конфіденційну інформацію або вчинити певні дії, щоб виманити персональні чи банківські дані або отримати несанкціонований доступ до комп’ютера для встановлення шкідливого ПЗ. Алгоритм роботи доволі простий: вона змушує діяти на емоціях і власноруч віддавати цінну інформацію. Психологічний вплив дозволяє переконати жертву перейти на підроблений сайт, видати пароль, відкрити доступ до програм чи дозволити керування віддаленим комп’ютером.
Більшість таких пасток складається з трьох частин: маніпуляції, обману та впливу, тому ефективність цього підходу є надзвичайно високою. Компанія може налаштувати сучасні міжмережеві екрани, шифрування, багатофакторну автентифікацію та системи виявлення вторгнень. Однак частину цих механізмів можна обійти в один клік, якщо користувач сам передасть облікові дані або запустить шкідливий файл.
Статистика реальних інцидентів підтверджує масштаб проблеми. За даними Verizon Data Breach Investigations Report 2025, людський фактор був присутній у 60% досліджених порушень безпеки. До цієї категорії входять використання викрадених облікових даних, соціальні дії, помилки користувачів та взаємодія зі шкідливим програмним забезпеченням.
Хоча не всі кібератаки відбуваються саме через соціальну інженерію, внесок людського фактора в сучасних атаках є досить великим.
Як працюють страх, терміновість і правдоподібна легенда
Коли у людини немає достатньо часу, щоб об’єктивно оцінити ситуацію, соціальна інженерія працює набагато краще. Головною зброєю зловмисників є емоції: страх, тривога, зацікавленість, втома, почуття відповідальності, провина. Саме тому на сповіщення про блокування рахунку, терміновий документ або спробу злому акаунта ми зазвичай реагуємо миттєво. Емоції змушують швидше клікнути на посилання, ніж подумати й перевірити.
Другою характерною ознакою є терміновість. Повідомлення на кшталт «підтвердіть протягом десяти хвилин», «терміново відкрийте документ», «негайно повідомте код» створюють ефект обмеження часу, коли вирішити питання нібито потрібно відразу. Третьою обов’язковою умовою є правдоподібність. Особливо це стосується цільових атак, коли перед контактом з адвокатом зловмисник ретельно вивчає жертву: сайт, соціальні мережі, публікації, професійні зв’язки, судові справи та інші відкриті дані. У результаті фішингове повідомлення вже не здається звичайним спамом.
Що таке масова та цільова атака
Масова соціальна інженерія розрахована на велику кількість потенційних жертв. Зловмисник розсилає тисячі однакових листів або SMS, створює підроблений сайт чи запускає автоматичні дзвінки. Для успіху достатньо, щоб на гачок потрапив бодай невеликий відсоток із величезного потоку людей.
Для адвокатської діяльності значно більшу загрозу становлять цільові атаки. Вони спрямовані на конкретну людину: зловмисник може знати прізвище клієнта, номер судової справи, назву компанії, з якою працює адвокат, або навіть ім’я колеги.
Наприклад, адвокат отримує електронного листа нібито від суду з пропозицією завантажити процесуальний документ. Або повідомлення від клієнта з проханням терміново переглянути файл. Обліковий запис клієнта при цьому вже може бути скомпрометований, тому знання деталей справи ще не підтверджує особу співрозмовника.
У чому різниця між фішингом, вішингом, смішингом і як це працює
Фішинг
Фішинг-атака відбувається через електронну пошту: приходить лист із посиланням на фейкову сторінку входу або зі шкідливим файлом у додатку. Окремим і найнебезпечнішим різновидом є spear phishing — персоналізований фішинг, підготовлений під конкретного адвоката з чітко визначеною метою.
Вішинг
Для вішинг-атак шахраї використовують голосовий зв’язок. Людині може телефонувати «представник банку», «служба безпеки», «технічна підтримка», «правоохоронець» або інша особа, легенда якої ідеально підходить під ситуацію, щоб у паніці користувач назвав пароль або код з SMS.
Смішинг
Смішинг уже давно вийшов за межі звичайних SMS. Сьогодні такі повідомлення надходять у Viber, Telegram чи WhatsApp. Шахраї скидають лінк на підроблену сторінку банку, сервісу доставки чи податкової. Мета — змусити жертву перейти за посиланням і ввести свої дані.
Бейтінг, фармінг, фейковий Wi-Fi і дипфейки
Бейтінг розрахований на цікавість або бажання отримати щось задарма. Найвідоміший сценарій — «загублена» флешка, яку підкидають в офіс чи на парковку. Щойно людина вставляє її в комп’ютер, пристрій непомітно запускає вірус.
Фармінг спрямований на перенаправлення користувача на підроблений ресурс, який зовні схожий на справжній. Людина може вважати, що вводить пароль на легітимному сайті, хоча фактично передає його зловмиснику.
Сюди ж додаються фейкові точки Wi-Fi та дипфейки. Завдяки штучному інтелекту шахраї підробляють голоси, фото та відео за лічені хвилини. Якщо в месенджер приходить голосове повідомлення, яке звучить точнісінько як клієнт чи партнер, цього вже недостатньо, щоб вірити на слово. Див. також безпечне спілкування з клієнтом у месенджерах та ризики мобільного зв’язку для адвокатської таємниці.
Як відбуваються атаки на адвоката
На електронну пошту адвоката приходить лист нібито від суду. Текст не викликає підозр: вказано номер реальної справи, прізвище клієнта та повідомлення про термінове засідання. Для ознайомлення з матеріалами пропонують перейти за посиланням. Сторінка копіює знайомий судовий сервіс і просить увійти через пошту. Адвокат вводить логін, пароль, код підтвердження — і потрапляє у пастку. Ніякого хакерського злому комп’ютера не було: користувач сам віддав ключі від системи.
Після отримання доступу до пошти зловмисник може побачити листування з клієнтами, знайти хмарне сховище, отримати документи або використати поштову скриньку для наступної атаки вже від імені адвоката. Тому соціальна інженерія створює ризик не лише для самого адвоката: скомпрометований обліковий запис стає інструментом для атак на клієнтів, колег і працівників адвокатського об’єднання.
Адвокатська таємниця та цифровий доступ
Стаття 22 Закону України «Про адвокатуру та адвокатську діяльність» визначає адвокатську таємницю широко. До неї належить будь-яка інформація про клієнта, питання, з яких він звертався, зміст консультацій і роз’яснень, складені адвокатом документи, інформація на електронних носіях та інші відомості, отримані під час адвокатської діяльності. Закон також прямо зобов’язує адвоката, адвокатське бюро та адвокатське об’єднання забезпечити умови, які унеможливлюють доступ сторонніх осіб до адвокатської таємниці або її розголошення.
Для цифрового середовища ця норма має цілком практичне значення. Якщо матеріали клієнта знаходяться в електронній пошті, месенджері, хмарному сховищі або на ноутбуці адвоката, захист доступу до цих систем фактично стає одним з елементів забезпечення збереження адвокатської таємниці. Див. також конфіденційність адвоката та клієнта: як запобігти витоку інформації.
Стаття 23 цього ж Закону встановлює гарантії адвокатської діяльності, серед яких заборона втручання у приватне спілкування адвоката з клієнтом. Проте наявність юридичної заборони не усуває технічної можливості незаконного отримання інформації сторонньою особою.
Що варто змінити у щоденній роботі
Щоб не стати жертвою соціальної інженерії, варто обов’язково перевіряти не лише текст повідомлення, а й джерело його надходження. Якщо банк, клієнт, колега, суд або інша особа несподівано просить виконати дію, пов’язану з доступом до інформації, платежем, паролем або встановленням програми, такий запит доцільно підтвердити через перевірений канал зв’язку.
Перетелефонуйте або напишіть людині за номером, який ви знали раніше, а не за контактами з підозрілого листа. Адресу будь-якого важливого сервісу краще вводити в браузері вручну або використовувати збережені закладки, повністю відмовившись від переходів за отриманими посиланнями.
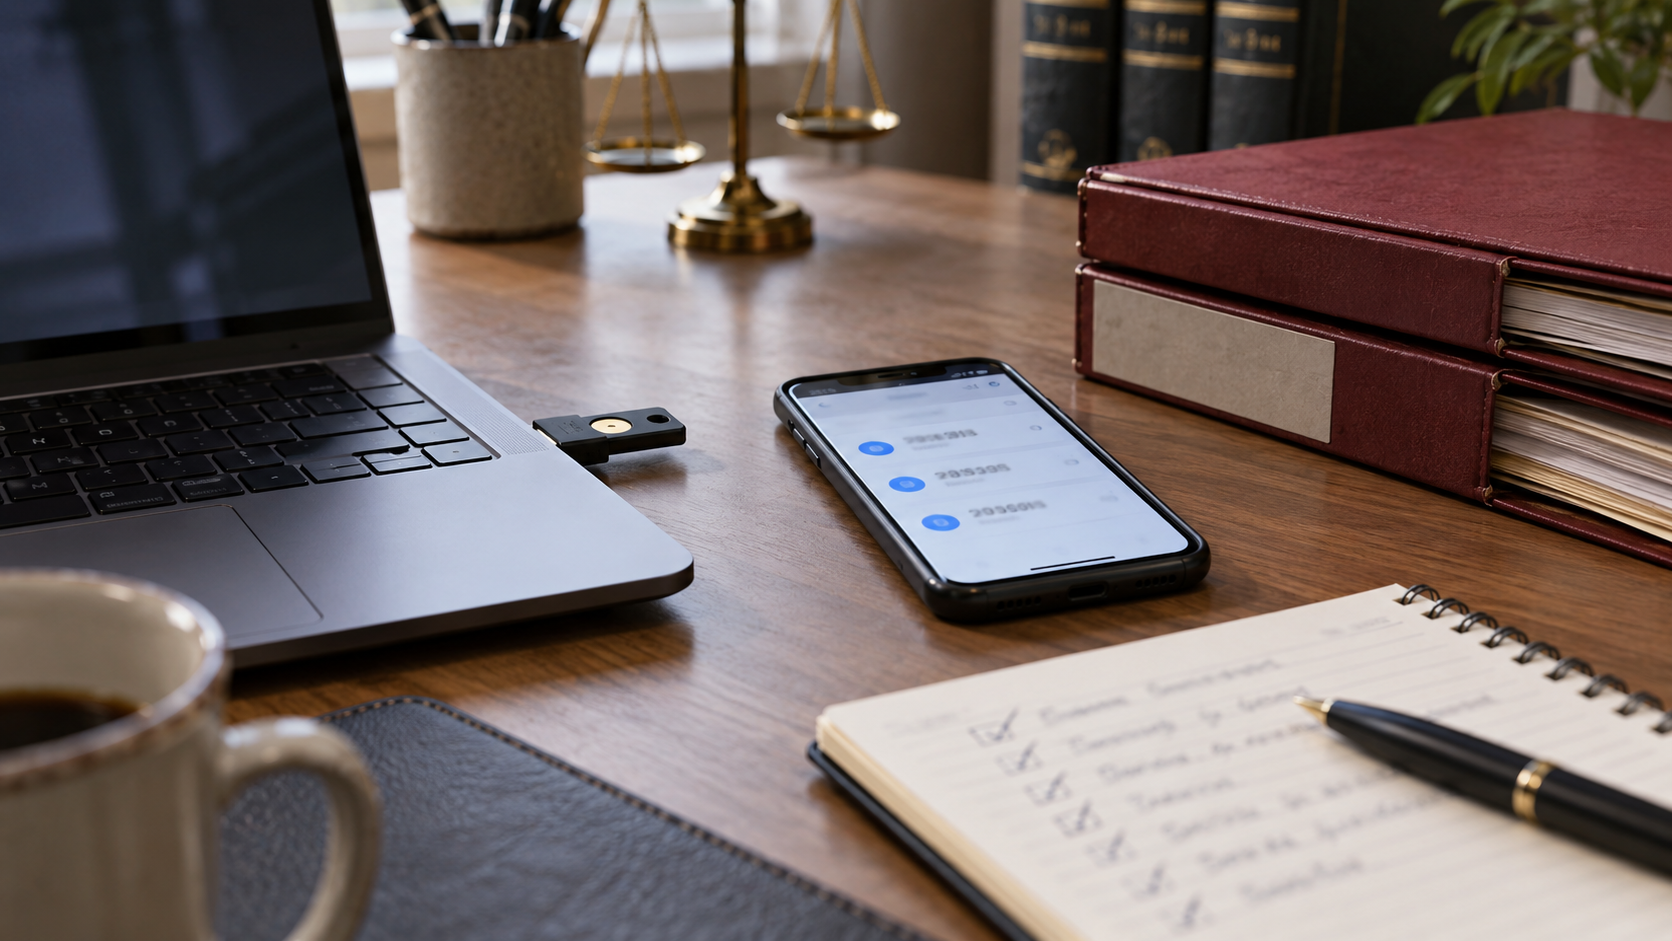
Для всіх важливих акаунтів увімкніть багатофакторну автентифікацію. За можливості надайте перевагу застосункам-автентифікаторам або апаратним ключам безпеки замість SMS.
Ніколи не вставляйте знайдені чи чужі флешки у робочий комп’ютер. Будь-які несподівані файли в пошті перевіряйте двічі, навіть якщо їх надіслав колега чи знайомий. Також пам’ятайте: обсяг професійної інформації у відкритих соціальних мережах має значення. Публічні відомості про клієнтів, поточні справи, місцезнаходження, співробітників та внутрішню організацію роботи можуть використовуватися для побудови переконливої легенди.
Чим більше ви розповідаєте про себе в соцмережах, тим легше шахраям створити пастку, у яку згодом може потрапити колега чи партнер. Окреме правило стосується терміновості. Якщо невідомий співрозмовник створює штучний дефіцит часу і одночасно просить відкрити файл, перейти за посиланням, повідомити код або змінити налаштування безпеки, саме ця комбінація повинна стати приводом для додаткової перевірки.
Людський фактор — головна частина системи захисту
Соціальна інженерія підтверджує, що кібербезпека адвоката не закінчується антивірусом, складним паролем або сучасним смартфоном. Зловмисник може взагалі не атакувати технічний захист. Йому легше переконати адвоката самостійно надати необхідний доступ. Тому навичка перевірити особу співрозмовника, домен сайту, походження документа та причину термінового запиту захищає адвокатську таємницю не гірше за найдорожчий антивірус.
Для адвоката ці дії пов’язані безпосередньо з професійною діяльністю. За одним скомпрометованим паролем може знаходитися інформація не про одну людину, а про десятки клієнтів. Саме тому стійкість до соціальної інженерії варто розглядати як один з елементів організації належного режиму збереження адвокатської таємниці.
Соціальна інженерія та адвокатська таємниця
Підозрюєте фішинг, компрометацію пошти чи витік клієнтських матеріалів?
Зверніться до ProDefence — оцінимо ризики, допоможемо перевірити облікові записи, цифрові канали зв’язку та організувати практичний захист адвокатської таємниці без необґрунтованих гарантій.
Конфіденційно. Без запиту seed-фрази чи приватних ключів.


