


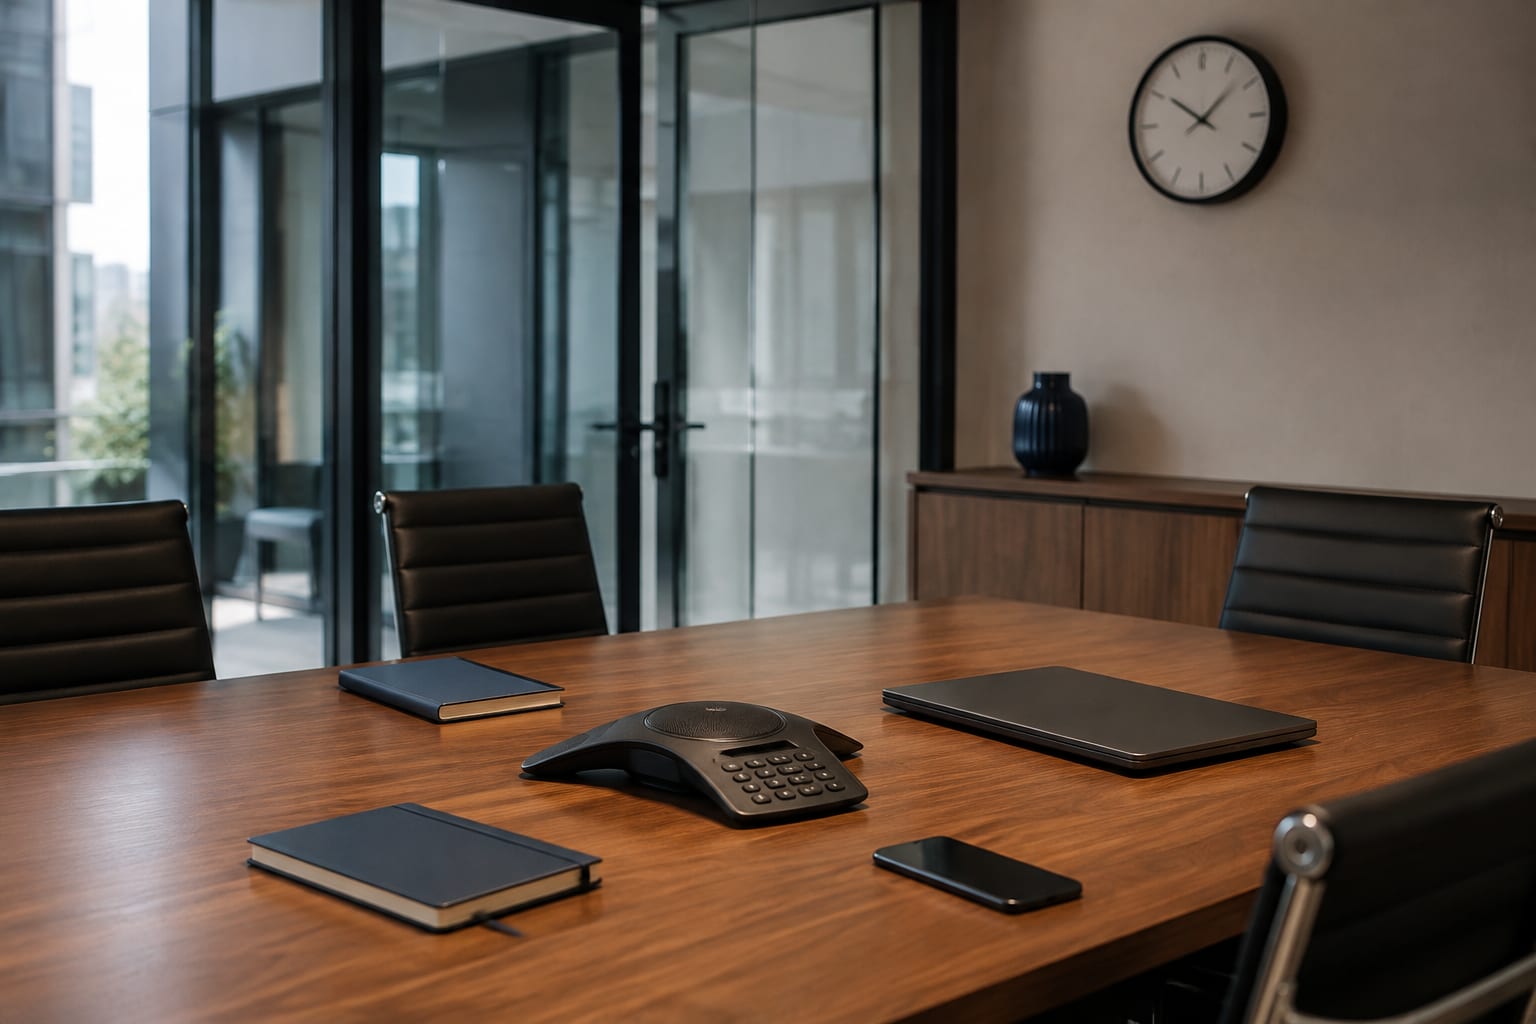
У сучасній переговорній мікрофон може бути частиною телевізора, конференц-панелі, VoIP-телефона, вебкамери, спікерфона, голосового помічника або системи керування приміщенням. Це штатні функції, необхідні для дзвінків і голосових команд, але кожен додатковий мікрофон, мережеве підключення та хмарний акаунт збільшують поверхню ризику.
Витік розмов не обов’язково потребує встановлення класичного жучка. Причиною може бути неправильна конфігурація, скомпрометований обліковий запис, віддалений адміністративний доступ, застаріле програмне забезпечення, автоматичний запис зустрічей або підключення невідомого периферійного пристрою.
TSCM-перевірка сучасного офісу повинна охоплювати і сторонні пристрої, і легальну техніку. Фізично справна конференц-система може створювати ризик через налаштування, мережу або хмарний сервіс.
Які офісні пристрої можуть створювати ризик для конфіденційності
Smart TV і дисплеї для переговорних
Телевізор або інтерактивна панель може мати мікрофон, камеру, Bluetooth, Wi-Fi, функцію бездротової трансляції екрана та власну операційну систему. Навіть якщо камера не використовується, пристрій може залишатися підключеним до мережі та хмарного акаунта.
Розумні колонки й голосові помічники
Такі пристрої постійно очікують ключову фразу, щоб активувати голосову команду. Ризик залежить від налаштувань зберігання аудіо, доступу до акаунта, історії команд, підключених сервісів і того, чи доречна колонка взагалі в зоні конфіденційних переговорів.
Конференц-системи та спикерфони
Конференц-панель може об’єднувати декілька мікрофонів, камеру, комп’ютер, віддалене керування та інтеграцію з календарем. Помилково активний дзвінок, автоматичне підключення до зустрічі, віддалений доступ або неправильні права адміністратора здатні створити канал витоку без фізичного втручання в приміщення.
VoIP-телефони та IP-камери
Мережеві телефони й камери є повноцінними обчислювальними пристроями. Вони мають прошивку, облікові дані, журнали, мережеві служби та іноді вебінтерфейс адміністратора. Невстановлене оновлення або слабкий пароль може бути не менш небезпечним, ніж сторонній мікрофон.
USB- і Bluetooth-периферія
Вебкамери, гарнітури, адаптери, док-станції та бездротові спікерфони часто переміщуються між кімнатами. Організація може не мати повного переліку такого обладнання, а співробітники — не знати, який саме пристрій активний під час зустрічі.
Національний інститут стандартів і технологій США розглядає IoT-пристрої як окрему категорію ризику через їхню взаємодію з фізичним світом, даними, мережами та хмарними сервісами. Загальні принципи наведено у NIST IR 8228.
Отримати консультацію
Коротка оцінка ситуації — без зобовʼязань
Як зменшити ризик прослуховування через штатну техніку
- Проведіть інвентаризацію. Для кожного пристрою зафіксуйте модель, серійний номер, власника, місце встановлення, мережеві інтерфейси, акаунт керування та строк підтримки виробником.
- Приберіть зайві мікрофони з конфіденційних зон. Якщо голосовий помічник, Smart TV або спикерфон не потрібен для конкретної кімнати, найбезпечніше рішення — фізично не розміщувати його там.
- Вимкніть непотрібні функції. Деактивуйте голосову активацію, автоматичне приєднання до зустрічей, запис, Bluetooth, віддалене адміністрування та інші сервіси, які не використовуються.
- Оновлюйте прошивки. Визначте відповідального за перевірку оновлень і виведення з експлуатації пристроїв, для яких виробник припинив підтримку.
- Захистіть облікові записи. Використовуйте унікальні паролі, багатофакторну автентифікацію, мінімально необхідні права та окремі корпоративні акаунти замість особистих.
- Сегментуйте мережу. IoT і конференц-обладнання доцільно відокремити від робочих станцій і критичних систем. Дозволяйте лише необхідні мережеві з’єднання та контролюйте вихідний трафік.
- Контролюйте фізичний доступ. Фіксуйте заміну техніки, підключення нових адаптерів, роботу підрядників і переміщення конференц-пристроїв між кімнатами.
- Встановіть режим конфіденційних зустрічей. Перед особливо чутливими переговорами вимикайте або прибирайте непотрібну техніку, перевіряйте активні дзвінки, індикатори запису та список учасників.
Фізична кнопка вимкнення мікрофона корисна лише тоді, коли зрозуміло, як вона реалізована. В одних пристроях вона апаратно розриває аудіоканал, в інших — лише змінює програмний стан. Для критичних приміщень це потрібно перевіряти за технічною документацією та тестуванням.
Мережева ізоляція також не вирішує всі проблеми. Пристрій може мати мобільний модем, окремий Wi-Fi, локальний запис або Bluetooth. Тому кібербезпека, фізичний контроль і TSCM повинні працювати разом.
Каталог NIST SP 800-213A рекомендує враховувати здатність IoT-пристроїв до ідентифікації, безпечної конфігурації, захисту даних, контролю доступу, оновлення програмного забезпечення та повідомлення про стан кібербезпеки. Офіційний документ доступний за посиланням: NIST SP 800-213A.
Що включає TSCM-аудит сучасного офісу
Перевірка починається з моделі загроз: яка інформація обговорюється, хто має фізичний або адміністративний доступ, які пристрої повинні бути в кімнаті та які канали зв’язку дозволені.
Комплексний аудит може включати:
- фізичний огляд переговорної, меблів, розеток, кабельних трас і встановленого обладнання;
- звірку фактичної техніки з інвентарним переліком і штатною конфігурацією;
- аналіз Wi-Fi, Bluetooth та іншої радіоактивності в приміщенні;
- перевірку мережевих підключень, невідомих вузлів і зовнішніх з’єднань;
- оцінку конфігурації Smart TV, конференц-систем, VoIP-телефонів, камер і голосових помічників;
- перевірку адміністраторів, підключених акаунтів, журналів і політик запису;
- контрольний тест мікрофонів, камер, індикаторів і функцій фізичного вимкнення;
- документування виявлених ризиків і рекомендацій щодо їх усунення.
Одноразова перевірка відображає стан приміщення на конкретний момент. Для офісів із високою цінністю інформації потрібні також контроль змін, правила допуску підрядників, перевірка після ремонту або заміни обладнання та періодичний аудит відповідно до рівня ризику.
Головний принцип захищеної переговорної — передбачуваність. Організація повинна точно знати, які пристрої присутні, хто ними керує, куди вони передають дані та що змінювалося з часу попередньої перевірки. Див. також пошук жучків і прихованих камер та обмеження програм для пошуку жучків.
TSCM-аудит офісу від ProDefence
ProDefence проводить комплексні обстеження офісів і переговорних кімнат: перевіряє приміщення, штатні розумні пристрої, мережеві підключення та радіосередовище. За результатами клієнт отримує перелік виявлених ризиків і практичні рекомендації щодо захисту конфіденційних переговорів.
Якщо у вашому офісі використовуються Smart TV, колонки, VoIP-телефони або конференц-системи, зверніться до ProDefence. Ми допоможемо визначити, які пристрої створюють реальний ризик, налаштувати безпечний режим переговорної та провести професійний TSCM-аудит.
TSCM-аудит офісу
Потрібно перевірити переговорну чи офіс?
Опишіть склад техніки та рівень конфіденційності зустрічей. ProDefence проведе TSCM-аудит із рекомендаціями щодо штатних розумних пристроїв.
Фізичний огляд + аналіз мережі та конфігурації.


