


Способов получить доступ к конфиденциальной информации адвоката довольно много, и для этого не всегда нужно искать техническую уязвимость в смартфоне или сервере. Злоумышленники могут выбрать более простой путь — психологические манипуляции: убедить самого пользователя открыть файл, перейти по ссылке, сообщить код подтверждения или ввести пароль на поддельной странице.
Именно на таких принципах построена социальная инженерия. Её главная цель — получить нужную информацию через эмоциональное вовлечение: любопытство, доверие или желание помочь. Для адвоката такие атаки представляют особый риск, поскольку компрометация одной учётной записи может открыть доступ к переписке с клиентами, материалам уголовных производств, процессуальным документам и другой информации, охраняемой адвокатской тайной.
Эмоции против логики: как действует социальная инженерия
Социальная инженерия — это совокупность методов, с помощью которых злоумышленники убеждают жертву раскрыть конфиденциальную информацию или совершить определённые действия, чтобы выманить персональные или банковские данные либо получить несанкционированный доступ к компьютеру для установки вредоносного ПО. Алгоритм довольно прост: человека заставляют действовать под влиянием эмоций и собственноручно отдавать ценную информацию. Психологическое воздействие позволяет убедить жертву перейти на поддельный сайт, выдать пароль, открыть доступ к программам или разрешить управление удалённым компьютером.
Большинство таких ловушек состоит из трёх частей: манипуляции, обмана и воздействия, поэтому эффективность этого подхода чрезвычайно высока. Компания может настроить современные межсетевые экраны, шифрование, многофакторную аутентификацию и системы обнаружения вторжений. Однако часть этих механизмов можно обойти одним кликом, если пользователь сам передаст учётные данные или запустит вредоносный файл.
Статистика реальных инцидентов подтверждает масштаб проблемы. По данным Verizon Data Breach Investigations Report 2025, человеческий фактор присутствовал в 60% исследованных нарушений безопасности. К этой категории относятся использование похищенных учётных данных, социальные действия, ошибки пользователей и взаимодействие с вредоносным программным обеспечением.
Хотя не все кибератаки происходят именно с применением социальной инженерии, вклад человеческого фактора в современные атаки весьма велик.
Как работают страх, срочность и правдоподобная легенда
Когда у человека недостаточно времени, чтобы объективно оценить ситуацию, социальная инженерия работает гораздо лучше. Главное оружие злоумышленников — эмоции: страх, тревога, заинтересованность, усталость, чувство ответственности, вина. Именно поэтому на уведомление о блокировке счёта, срочный документ или попытку взлома аккаунта мы обычно реагируем мгновенно. Эмоции заставляют быстрее нажать на ссылку, чем подумать и проверить.
Второй характерный признак — срочность. Сообщения вроде «подтвердите в течение десяти минут», «срочно откройте документ», «немедленно сообщите код» создают ощущение дефицита времени, когда решить вопрос якобы нужно прямо сейчас. Третье обязательное условие — правдоподобие. Особенно это касается целевых атак, когда перед контактом с адвокатом злоумышленник тщательно изучает жертву: сайт, социальные сети, публикации, профессиональные связи, судебные дела и другие открытые данные. В результате фишинговое сообщение уже не выглядит обычным спамом.
Что такое массовая и целевая атака
Массовая социальная инженерия рассчитана на большое количество потенциальных жертв. Злоумышленник рассылает тысячи одинаковых писем или SMS, создаёт поддельный сайт либо запускает автоматические звонки. Для успеха достаточно, чтобы на крючок попался хотя бы небольшой процент из огромного потока людей.
Для адвокатской деятельности гораздо большую угрозу представляют целевые атаки. Они направлены на конкретного человека: злоумышленник может знать фамилию клиента, номер судебного дела, название компании, с которой работает адвокат, или даже имя коллеги.
Например, адвокат получает электронное письмо якобы от суда с предложением загрузить процессуальный документ. Или сообщение от клиента с просьбой срочно просмотреть файл. Учётная запись клиента при этом уже может быть скомпрометирована, поэтому знание деталей дела ещё не подтверждает личность собеседника.
В чём разница между фишингом, вишингом, смишингом и как это работает
Фишинг
Фишинговая атака происходит через электронную почту: приходит письмо со ссылкой на поддельную страницу входа или с вредоносным файлом во вложении. Отдельная и наиболее опасная разновидность — spear phishing, персонализированный фишинг, подготовленный для конкретного адвоката с чётко определённой целью.
Вишинг
Для вишинг-атак мошенники используют голосовую связь. Человеку может звонить «представитель банка», «служба безопасности», «техническая поддержка», «правоохранитель» или другое лицо, чья легенда идеально соответствует ситуации, чтобы пользователь в панике назвал пароль или код из SMS.
Смишинг
Смишинг уже давно вышел за пределы обычных SMS. Сегодня такие сообщения приходят в Viber, Telegram или WhatsApp. Мошенники отправляют ссылку на поддельную страницу банка, службы доставки или налоговой. Цель — заставить жертву перейти по ссылке и ввести свои данные.
Бейтинг, фарминг, поддельный Wi-Fi и дипфейки
Бейтинг рассчитан на любопытство или желание получить что-либо бесплатно. Самый известный сценарий — «потерянная» флешка, которую подбрасывают в офисе или на парковке. Как только человек вставляет её в компьютер, устройство незаметно запускает вирус.
Фарминг направлен на перенаправление пользователя на поддельный ресурс, внешне похожий на настоящий. Человек может считать, что вводит пароль на легитимном сайте, хотя фактически передаёт его злоумышленнику.
К этому добавляются поддельные точки Wi-Fi и дипфейки. Благодаря искусственному интеллекту мошенники подделывают голоса, фотографии и видео за считаные минуты. Если в мессенджере приходит голосовое сообщение, звучащее точь-в-точь как клиент или партнёр, этого уже недостаточно, чтобы поверить на слово. См. также безопасное общение с клиентом в мессенджерах и риски мобильной связи для адвокатской тайны.
Как происходят атаки на адвоката
На электронную почту адвоката приходит письмо якобы от суда. Текст не вызывает подозрений: указан номер реального дела, фамилия клиента и сообщение о срочном заседании. Для ознакомления с материалами предлагают перейти по ссылке. Страница копирует знакомый судебный сервис и просит войти через почту. Адвокат вводит логин, пароль, код подтверждения — и попадает в ловушку. Никакого хакерского взлома компьютера не было: пользователь сам отдал ключи от системы.
Получив доступ к почте, злоумышленник может увидеть переписку с клиентами, найти облачное хранилище, получить документы или использовать почтовый ящик для следующей атаки уже от имени адвоката. Поэтому социальная инженерия создаёт риск не только для самого адвоката: скомпрометированная учётная запись становится инструментом для атак на клиентов, коллег и сотрудников адвокатского объединения.
Адвокатская тайна и цифровой доступ
Статья 22 Закона Украины «Об адвокатуре и адвокатской деятельности» даёт широкое определение адвокатской тайны. К ней относится любая информация о клиенте, вопросы, с которыми он обращался, содержание консультаций и разъяснений, составленные адвокатом документы, информация на электронных носителях и другие сведения, полученные при осуществлении адвокатской деятельности. Закон также прямо обязывает адвоката, адвокатское бюро и адвокатское объединение обеспечить условия, исключающие доступ посторонних лиц к адвокатской тайне или её разглашение.
Для цифровой среды эта норма имеет вполне практическое значение. Если материалы клиента находятся в электронной почте, мессенджере, облачном хранилище или на ноутбуке адвоката, защита доступа к этим системам фактически становится одним из элементов обеспечения сохранности адвокатской тайны. См. также конфиденциальность адвоката и клиента: как предотвратить утечку информации.
Статья 23 этого же Закона устанавливает гарантии адвокатской деятельности, среди которых запрет на вмешательство в частное общение адвоката с клиентом. Однако наличие юридического запрета не устраняет техническую возможность незаконного получения информации посторонним лицом.
Что стоит изменить в повседневной работе
Чтобы не стать жертвой социальной инженерии, необходимо проверять не только текст сообщения, но и источник, из которого оно поступило. Если банк, клиент, коллега, суд или другое лицо неожиданно просит выполнить действие, связанное с доступом к информации, платежом, паролем или установкой программы, такой запрос следует подтвердить через проверенный канал связи.
Перезвоните или напишите человеку по номеру, который был вам известен ранее, а не по контактам из подозрительного письма. Адрес любого важного сервиса лучше вводить в браузере вручную или использовать сохранённые закладки, полностью отказавшись от переходов по полученным ссылкам.
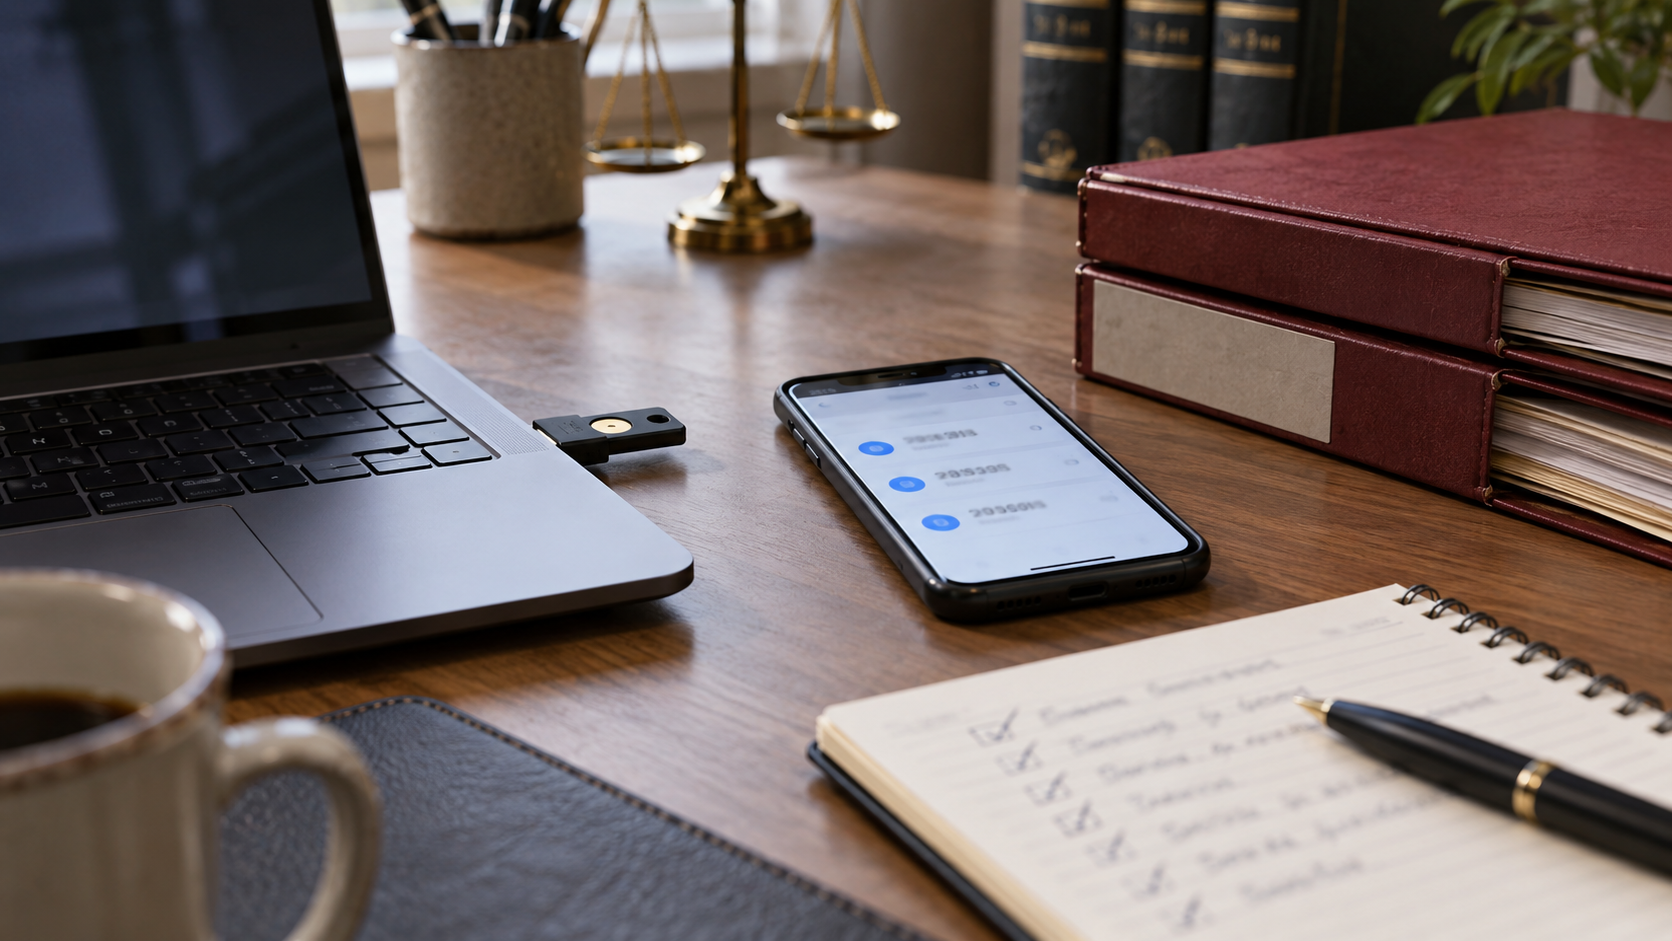
Для всех важных аккаунтов включите многофакторную аутентификацию. По возможности отдавайте предпочтение приложениям-аутентификаторам или аппаратным ключам безопасности вместо SMS.
Никогда не вставляйте найденные или чужие флешки в рабочий компьютер. Любые неожиданные файлы в почте проверяйте дважды, даже если их прислал коллега или знакомый. Также помните: объём профессиональной информации в открытых социальных сетях имеет значение. Публичные сведения о клиентах, текущих делах, местонахождении, сотрудниках и внутренней организации работы могут использоваться для создания убедительной легенды.
Чем больше вы рассказываете о себе в социальных сетях, тем легче мошенникам создать ловушку, в которую впоследствии может попасть коллега или партнёр. Отдельное правило касается срочности. Если неизвестный собеседник создаёт искусственный дефицит времени и одновременно просит открыть файл, перейти по ссылке, сообщить код или изменить настройки безопасности, именно эта комбинация должна стать поводом для дополнительной проверки.
Человеческий фактор — главная часть системы защиты
Социальная инженерия подтверждает, что кибербезопасность адвоката не ограничивается антивирусом, сложным паролем или современным смартфоном. Злоумышленник может вообще не атаковать техническую защиту. Ему проще убедить адвоката самостоятельно предоставить необходимый доступ. Поэтому умение проверить личность собеседника, домен сайта, происхождение документа и причину срочного запроса защищает адвокатскую тайну не хуже самого дорогого антивируса.
Для адвоката эти действия непосредственно связаны с профессиональной деятельностью. За одним скомпрометированным паролем может скрываться информация не об одном человеке, а о десятках клиентов. Именно поэтому устойчивость к социальной инженерии следует рассматривать как один из элементов организации надлежащего режима сохранения адвокатской тайны.
Социальная инженерия и адвокатская тайна
Подозреваете фишинг, компрометацию почты или утечку клиентских материалов?
Обратитесь в ProDefence — оценим риски, поможем проверить учётные записи, цифровые каналы связи и организовать практическую защиту адвокатской тайны без необоснованных гарантий.
Конфиденциально. Без запроса seed-фразы или приватных ключей.


