

Краткий ответ. Настоящая проверка публичного криптовалютного адреса не требует seed-фразы, приватного ключа, перевода всех активов на новый кошелёк или подписи непонятной транзакции. Если после подключения к «AML-сервису» с адреса исчезли USDT, USDC, ETH или другие активы, немедленно прекратите взаимодействие с сайтом, установите механизм списания, защитите оставшиеся средства, сохраните цифровые следы и начните отслеживание транзакций. Простого отключения сайта от кошелька может быть недостаточно: ранее выданное разрешение на управление токенами продолжает действовать, пока его не отозвали в соответствующей блокчейн-сети.
Сценарий обычно начинается правдоподобно. Пользователю предлагают выгодный обмен криптовалюты, P2P-сделку, разблокирование вывода или проверку «чистоты» USDT. Собеседник объясняет, что перед операцией необходимо получить AML-отчёт, и присылает ссылку на специальный сайт. Страница показывает знакомые термины: risk score, sanctions, darknet, source of funds, verification. После нажатия кнопки «Проверить кошелёк» сервис предлагает подключить Trust Wallet, MetaMask или другой Web3-кошелёк и подтвердить запрос. Через несколько секунд или позднее активы списываются на неизвестный адрес.
Это не теоретическая угроза. В августе 2026 года специалисты Malwarebytes описали кампанию с поддельными AML-сервисами, которые имитируют проверку криптовалютного кошелька, но фактически пытаются получить доступ к активам пользователя.
В такой ситуации деньги украла не «AML-проверка» как процедура. Под видом проверки пользователь попал на фишинговый ресурс и, не понимая технического содержания запроса, мог передать злоумышленнику seed-фразу, подписать перевод или предоставить смарт-контракту право распоряжаться токенами. От точного механизма зависит, какие действия ещё могут остановить дальнейшие списания и насколько безопасно продолжать пользоваться адресом.
Как крадут криптовалюту через поддельную AML-проверку
Чем настоящая AML-проверка отличается от фишингового сайта
AML в сфере виртуальных активов — это комплекс мер, позволяющих сервисам оценивать риски клиента, транзакции и происхождение средств. Международный подход основан на оценке риска, идентификации клиентов, хранении информации и выявлении подозрительных операций. Именно так AML/CFT для виртуальных активов описывает FATF.
Для первичного ончейн-анализа кошелька специалисту достаточно публичных данных: адреса, сети и, если проверяется конкретная операция, TxID. Эти сведения уже находятся в блокчейне. Для формирования AML-отчёта не нужны:
- seed-фраза или приватный ключ;
- резервная копия кошелька, файл keystore или пароль от него;
- код двухфакторной аутентификации или SMS-код;
- установка программы удалённого доступа;
- перевод всех активов на «безопасный» или «проверочный» адрес;
- пополнение кошелька для подтверждения его платёжеспособности;
- подпись транзакции, предоставляющей неограниченный доступ к токенам.
Само подключение кошелька к сайту и разрешение видеть публичный адрес ещё не означает передачу средств. Критический момент наступает, когда пользователь подписывает транзакцию или структурированное сообщение с разрешениями, содержание которых он не проверил. Поэтому фраза «я только подключил кошелёк» не всегда описывает всё произошедшее: после подключения интерфейс мог показать второй запрос, замаскированный под начало проверки. См. также как проверить USDT на чистоту (AML).
Сценарий 1. Пользователь передал seed-фразу или приватный ключ
Это наиболее опасный вариант. Seed-фраза позволяет восстановить кошелёк на другом устройстве и получить контроль над связанными с ней адресами. Злоумышленнику больше не требуется повторное подтверждение владельца: он может самостоятельно подписывать транзакции, переводить нативные монеты и токены в нескольких сетях, а также отслеживать новые поступления.
Признаком полной компрометации может быть вывод разных активов с нескольких адресов, созданных из одной seed-фразы. Иногда используется автоматический sweeper: как только на скомпрометированном адресе появляется ETH, TRX, BNB или другая монета для оплаты комиссии, она сразу переводится злоумышленнику. В таком случае попытка просто пополнить адрес для вывода оставшихся токенов может привести к новой потере.
Сценарий 2. Под видом проверки подписан прямой перевод
Интерфейс сайта может описывать действие как «подтверждение кошелька», «запуск сканирования» или «оплату сетевой комиссии», хотя фактически кошелёк показывает транзакцию на перевод активов. После подтверждения операция попадает в блокчейн и, как правило, не может быть отменена владельцем кошелька. В истории будет виден обычный исходящий перевод с адреса потерпевшего на адрес злоумышленника.
Сценарий 3. Выдано разрешение Approve или Permit
Токены в сетях Ethereum, BNB Smart Chain, Arbitrum, Polygon и других EVM-сетях могут предоставлять стороннему смарт-контракту право списывать определённую сумму от имени владельца. Для этого используется механизм allowance, который часто оформляется транзакцией Approve. Если пользователь выдал неограниченное разрешение, злоумышленник может позднее вызвать transferFrom и забрать разрешённый токен.
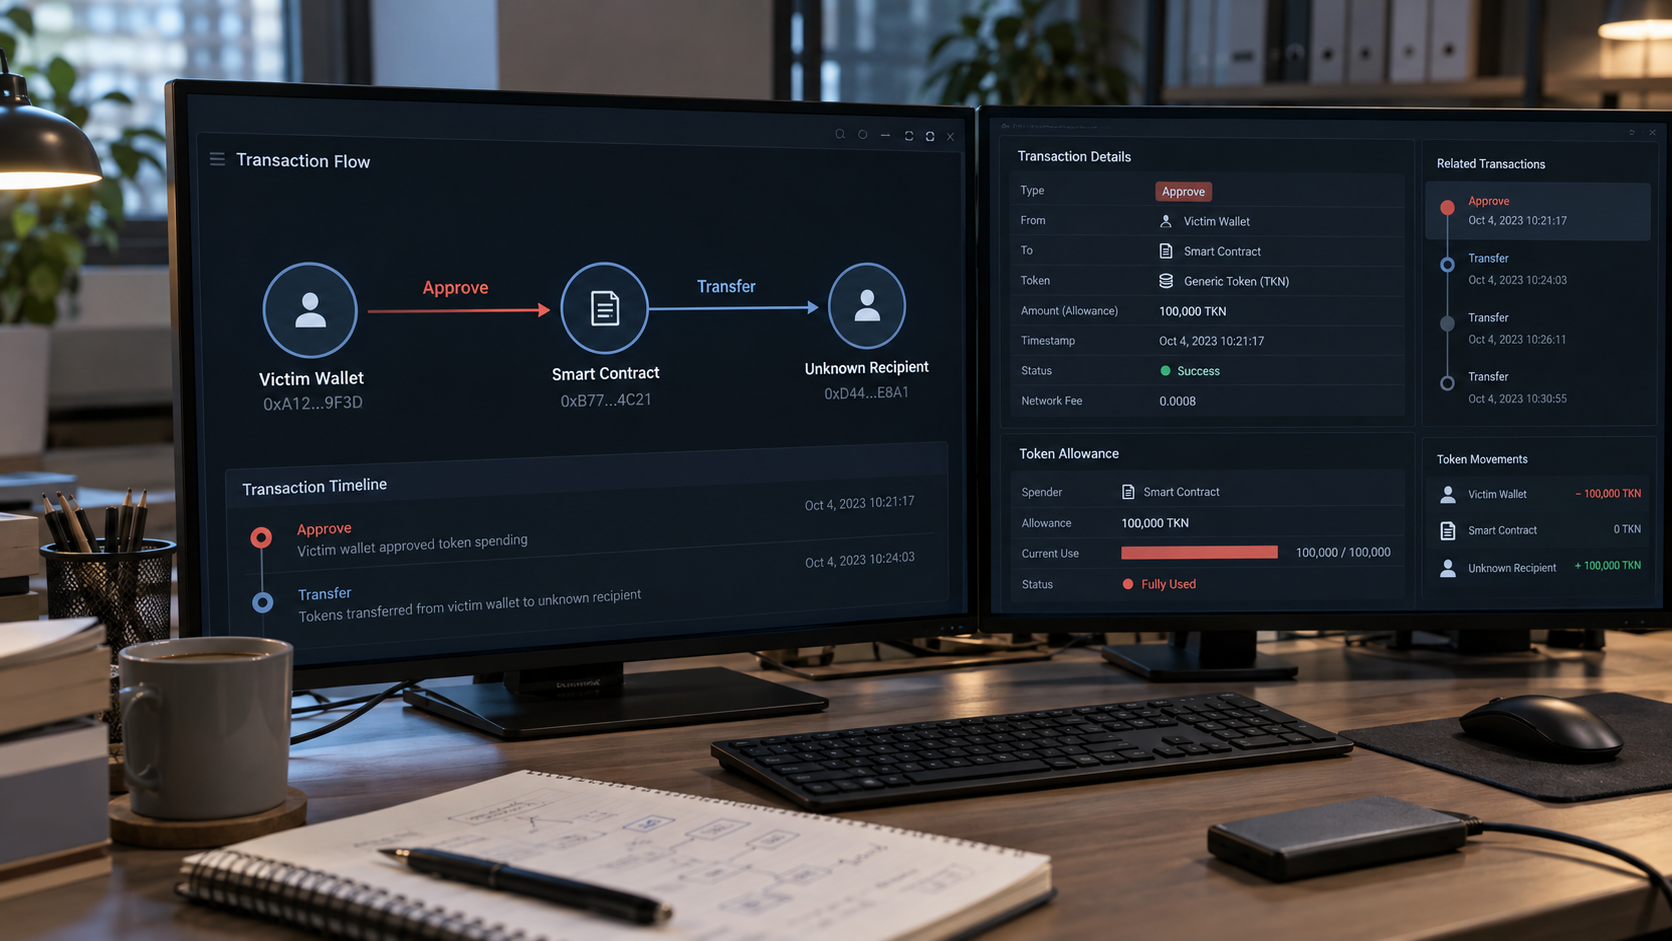
Существуют и разрешения, создаваемые посредством подписи сообщения, например отдельные реализации Permit или Permit2. Для пользователя такой запрос может выглядеть менее опасным, поскольку не всегда воспринимается как обычный перевод. Однако цифровая подпись способна передать право на последующее списание. Официальная справка MetaMask отдельно предупреждает, что опасный token approval может позволить мошенническому смарт-контракту вывести разрешённые токены, а отзыв разрешения прекращает такой доступ.
Важно: разрешение обычно относится к конкретному токену, контракту и сети. Если списан только USDT, а ETH и другие активы остались на месте, одной из версий является компрометация allowance именно для USDT. Это не доказывает механизм автоматически — его необходимо подтвердить по событиям и вызовам смарт-контракта. Практические шаги приведены в материале как отозвать подозрительный Approve.
Сценарий 4. Установлено вредоносное приложение или предоставлен удалённый доступ
Иногда «AML-специалист» просит установить AnyDesk, RustDesk, TeamViewer, неизвестное расширение браузера или мобильное приложение. Получив изображение экрана и управление устройством, злоумышленник может подменить адрес, увидеть резервную фразу, инициировать транзакцию или убедить владельца подтвердить её на аппаратном кошельке. В этом случае проверять нужно не только блокчейн, но и устройство: историю установок, браузерные расширения, активные сессии, загрузки и признаки компрометации учётных записей.
Как определить, что именно произошло с вашим кошельком
Начинать следует не со скриншота нулевого баланса, а с блокчейна. Иногда приложение не отображает токен, открыта другая сеть или используется иной адрес. Если активы действительно выведены, в обозревателе будет зафиксирована транзакция или контрактное событие.
Один исходящий перевод сразу после «проверки»Подписан прямой перевод или контрактный вызовМетод транзакции, получателя, calldata и события токенаСначала появилась транзакция Approve, затем отдельное списаниеЗлоумышленник использовал allowanceSpender, лимит разрешения и вызов transferFromСписан только один вид токенаРазрешение выдано для конкретного токенаВсе активные approvals в этой сетиИсчезли разные активы в нескольких сетяхВозможна компрометация seed-фразы или устройстваСвязанные адреса, новые исходящие операции, активные сессии и устройствоНовые поступления выводятся автоматическиНа адресе работает sweeper или приватный ключ уже у злоумышленникаВремя между пополнением и выводом, комиссии, повторяющийся адрес получателяВ приложении нулевой баланс, но в обозревателе активы остаютсяОшибка отображения, неверная сеть или скрытый токенПубличный адрес в официальном обозревателе нужной сети
Что делать сразу после кражи криптовалюты при AML-проверке
1. Прекратите взаимодействие с сайтом и мошенником
Не открывайте ссылку повторно, не подтверждайте новые запросы и не платите за «отмену операции», «разблокирование», «страхование» или «чистый AML-сертификат». Не выполняйте инструкции человека, приславшего сайт, даже если он утверждает, что списание было временным или техническим. Сохраните переписку до блокировки контакта.
2. Определите масштаб компрометации
Запишите адрес кошелька и проверьте его через официальный обозреватель соответствующей сети. Зафиксируйте все неизвестные исходящие операции, их TxID, время, актив и сумму. Проверьте другие адреса и сети, восстановленные из той же seed-фразы. Если фразу вводили на сайте, показывали при демонстрации экрана или она могла попасть во вредоносное приложение, следует исходить из полной компрометации кошелька, пока не доказано обратное.
Если seed-фразу не раскрывали, изучите, что именно было подписано. Название кнопки на сайте не имеет доказательственного значения — важны данные транзакции и события смарт-контракта. Иногда кошелёк показывает действие как «Contract interaction», поэтому механизм устанавливается только после декодирования вызова. См. также как проверить транзакцию по TxID.
3. Защитите оставшиеся активы
При компрометации seed-фразы безопасным считается новый кошелёк, созданный на чистом устройстве с новой seed-фразой. Старую фразу нельзя использовать повторно. Остальные активы переводят на новый адрес с учётом сетевых комиссий и вероятности работы автоматического sweeper. Если на скомпрометированном адресе есть ценные токены без нативной монеты для комиссии, самостоятельное пополнение может быть рискованным — сначала необходимо оценить поведение адреса.
Если проблема ограничена вредоносным разрешением, его необходимо отозвать в каждой затронутой сети. Официальная инструкция MetaMask поясняет, что отключение сайта от кошелька и отзыв token approval — разные действия: простое отключение не всегда прекращает право смарт-контракта перемещать токены. После отзыва разрешения всё равно нужно проверить, не было ли других подписей, approvals или утечки seed-фразы.
Также следует:
- завершить неизвестные WalletConnect-сессии и подключения к dApp;
- удалить подозрительные расширения и приложения после фиксации их названий и версий;
- изменить пароли почты, бирж и облачных хранилищ с чистого устройства;
- перевыпустить API-ключи и завершить активные сессии на биржах;
- включить устойчивую двухфакторную аутентификацию;
- не использовать скомпрометированный адрес для новых поступлений.
4. Сохраните цифровые доказательства
После кражи пользователи часто удаляют кошелёк, очищают браузер или переустанавливают систему. Это может уничтожить сведения, полезные для установления механизма атаки. До очистки желательно сохранить:
- полный URL и доменное имя фейкового AML-сервиса;
- скриншоты и видеозапись интерфейса, если сайт ещё доступен и его открытие безопасно;
- переписку, голосовые сообщения, usernames, номера телефонов и электронные адреса;
- рекламу, P2P-объявление или профиль, через который нашли мошенника;
- публичный адрес потерпевшего, TxID и адреса первичных получателей;
- точное время событий с указанием часового пояса;
- уведомления кошелька и содержание запросов на подпись, если оно сохранилось;
- названия, версии и источники установки приложений или расширений;
- чеки покупки криптовалюты и подтверждения вывода с биржи.
ФБР в рекомендациях потерпевшим от криптовалютного мошенничества также выделяет адреса, сумму и вид криптовалюты, дату, время и TxID как ключевую транзакционную информацию. Дополнительно рекомендуется сохранять переписку, домены, приложения, сведения об использованных биржах и последовательность событий. Такой набор полезен не только для обращения в США: он формирует понятную основу для расследования в любой юрисдикции.
5. Начните отслеживание средств, не дожидаясь следующего движения
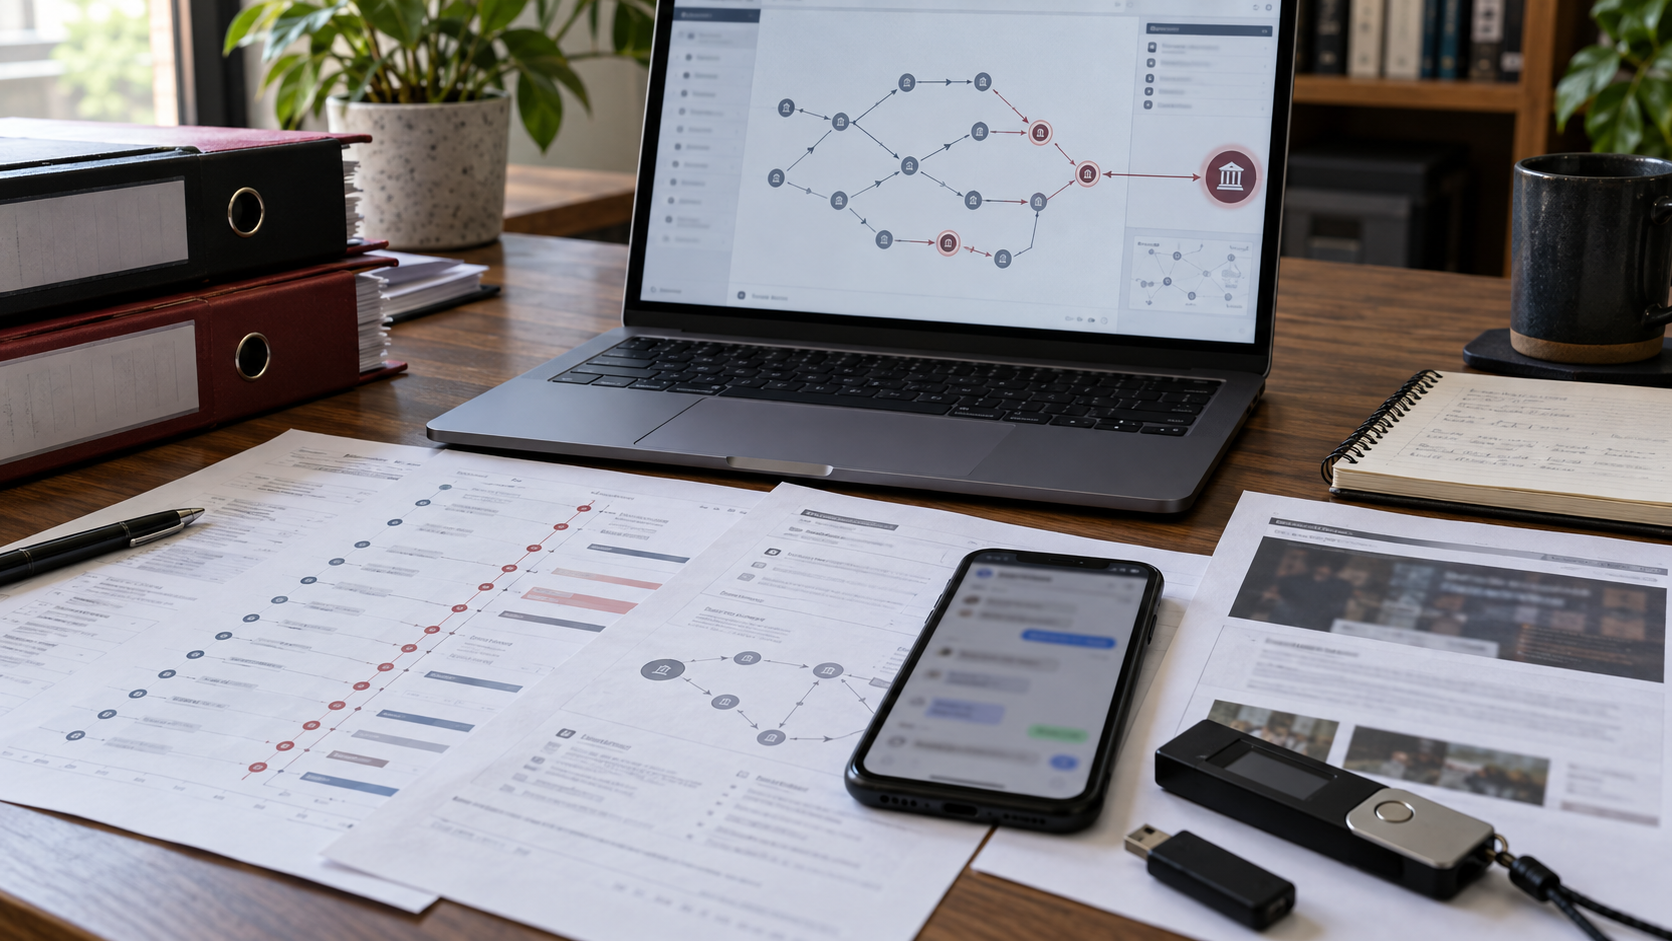
Публичный блокчейн позволяет установить адрес первичного получателя и проследить дальнейшие операции. Анализ должен учитывать не только прямые переводы, но и консолидацию средств, дробление сумм, свопы, DEX, кроссчейн-мосты, обменные сервисы и переходы между сетями. Цель — определить точки, в которых активы взаимодействовали с централизованным сервисом, способным располагать KYC-данными пользователя.
Если украденные средства поступили на биржу или кастодиальный сервис, необходимо оперативно направить сообщение о происхождении активов, указать TxID, путь движения и данные обращения в правоохранительный орган. Однако служба поддержки обычно не раскрывает KYC-данные частному заявителю и не обязана возвращать средства только на основании скриншота. Для длительной блокировки, получения данных или изъятия активов может потребоваться официальный запрос, постановление или судебное решение — в зависимости от юрисдикции и политики сервиса. См. также пошаговый алгоритм возврата украденной криптовалюты.
6. Обратитесь в правоохранительные органы
В заявлении важно описать не только факт исчезновения средств, но и технический механизм: откуда получена ссылка, какой кошелёк использовался, что подтверждал пользователь, какие транзакции возникли и куда далее перемещались активы. К заявлению желательно приложить хронологию, таблицу транзакций и граф движения средств. В Украине заявление можно подать в полицию, а информацию о киберсоставляющей — передать через официальные каналы Киберполиции. Скорость важна: Киберполиция отмечает, что криптовалютные транзакции происходят почти мгновенно, поэтому у аналитиков и оперативных сотрудников ограничено время для реагирования.
Чего не следует делать после кражи
- Не платить за «возврат» неизвестному специалисту. После публикации адреса или сообщения о краже потерпевшего часто атакуют повторно.
- Не передавать seed-фразу даже тому, кто обещает спасти остаток. Для трассировки достаточно публичного адреса и TxID.
- Не отправлять тестовый платёж злоумышленнику. Он не подтверждает право собственности и не отменяет транзакцию.
- Не удалять переписку и приложения до фиксации. Сначала сохраняют доказательства, затем очищают устройство.
- Не считать отзыв Approve универсальным решением. Он не защищает кошелёк, если раскрыта seed-фраза.
- Не рассчитывать, что высокий AML-риск автоматически заблокирует украденные средства. Разные системы оценивают адреса по-разному, а риск-оценка сама по себе не заменяет процессуальных действий.
Получить консультацию
Краткая оценка ситуации — без обязательств
Можно ли вернуть украденную криптовалюту и чем помогает ProDefence
От чего зависит возможность возврата
Криптовалютные транзакции обычно необратимы: владелец не может отменить подтверждённый перевод так же, как банковский платёж. Но необратимость операции не означает, что расследование бессмысленно. Транзакции публичных блокчейнов оставляют цифровой след, по которому можно проследить перемещение активов и установить сервисы, взаимодействовавшие с адресами злоумышленника.
Перспектива возврата выше, если:
- реагирование началось до вывода средств с централизованной площадки;
- маршрут активов подтверждён TxID и не основан только на визуальном сходстве сумм;
- выявлена биржа, обменный или платёжный сервис с возможностью идентификации клиента;
- правоохранительный орган оперативно направляет надлежащий запрос;
- доказана связь средств, поступивших на сервис, с исходной кражей;
- сохранены переписка, домен, обстоятельства подписи и данные потерпевшего.
Ситуация усложняется, если активы прошли через миксер или privacy-протокол, были раздроблены между большим количеством адресов, обменены между несколькими сетями или выведены через сервис в юрисдикции, где сложно получить данные. Даже тогда анализ может установить часть маршрута, связанные адреса, повторные операции или следующую точку входа в централизованную инфраструктуру.
Ни один специалист не может добросовестно гарантировать возврат до анализа транзакций и правовых возможностей соответствующих юрисдикций. Корректный результат первичной работы — не обещание, а подтверждённая картина движения средств, определение потенциальных точек идентификации и план дальнейших действий.
Как ProDefence исследует кражу через фейковую AML-проверку
Работа начинается с отделения фактов от предположений. Специалисты ProDefence проверяют публичный адрес, исходящие транзакции, контрактные вызовы и события токенов. Это позволяет определить, был ли подписан прямой перевод, выдано разрешение на списание или имеются признаки полной компрометации кошелька.
Далее формируется техническое досье:
- хронология контакта с мошенником и действий пользователя;
- адреса, TxID, активы, суммы, сети и временные метки;
- расшифровка Approve, Permit, transferFrom и других значимых вызовов;
- адрес первичного получателя и дальнейший маршрут активов;
- свопы, мосты, промежуточные кошельки и точки консолидации;
- AML-категории и известные атрибуции связанных адресов;
- выявленные биржи, обменники и другие централизованные сервисы;
- перечень данных, которые целесообразно запросить у конкретного сервиса;
- материалы для обращения в службу безопасности платформы и правоохранительные органы.
При необходимости технический анализ объединяется с юридической работой: обстоятельства излагаются последовательно, подтверждённые транзакционные данные отделяются от аналитических гипотез, а запросы формируются с учётом юрисдикции получателя. Такой подход помогает избежать ситуации, когда потерпевший отправляет бирже десятки скриншотов, но не показывает проверяемую связь между кражей и её депозитным адресом. Если баланс в Trust Wallet «есть», но средства не выводятся, см. также материал о блокировке криптовалюты в Trust Wallet.
Какие данные нужны для первичной оценки
Для начала проверки доступ к кошельку не нужен. Достаточно предоставить:
- публичный адрес потерпевшего и название сети;
- TxID неизвестного списания или последней известной операции;
- название и адрес сайта, на котором проводилась «AML-проверка»;
- скриншоты кошелька и переписки;
- краткое описание того, что было подключено, введено или подписано;
- информацию о том, раскрывалась ли seed-фраза;
- время обнаружения кражи и перечень оставшихся активов.
Seed-фразу, приватный ключ и пароль передавать ProDefence не нужно. Эти данные не требуются для анализа публичных транзакций и не должны передаваться третьим лицам.
Частые вопросы
Может ли настоящий AML-сервис попросить подключить кошелёк?
Некоторые Web3-сервисы используют подключение для авторизации или подтверждения владения адресом. Однако обычный анализ публичного адреса не требует доступа к активам, seed-фразы или неограниченного разрешения на токены. Перед подписью необходимо проверять не название кнопки, а точное содержание запроса в кошельке.
Достаточно ли отключить сайт от Trust Wallet или MetaMask?
Нет. Отключение сессии прекращает соединение интерфейса, но не обязательно отменяет ранее выданный token approval. Разрешения проверяют и отзывают отдельно в каждой сети. Если раскрыта seed-фраза, отзыв разрешений не возвращает кошельку безопасность.
Если отозвать Approve, украденные USDT вернутся?
Отзыв может остановить будущие списания по конкретному разрешению, но не отменяет уже подтверждённые транзакции. Для ранее выведенных средств требуются трассировка, определение сервисов и дальнейшие правовые действия.
Можно ли установить личность мошенника по адресу кошелька?
Сам адрес обычно не содержит имени владельца. Идентификация становится возможной, если подтверждена связь с биржей, обменником, платёжным сервисом или другой инфраструктурой, располагающей регистрационными, KYC, IP- или device-данными. Получение этих сведений зависит от правовой процедуры.
Нужно ли ждать, пока средства дойдут до биржи?
Нет. Маршрут следует фиксировать с первой транзакции. Ожидание может привести к потере времени, а биржа может быть использована лишь на одном из промежуточных этапов. Мониторинг позволяет своевременно выявить значимое движение.
Можно ли гарантировать возврат криптовалюты?
Нет. Результат зависит от маршрута, скорости реагирования, юрисдикций, сохранности доказательств и действий правоохранительных органов и сервисов. Гарантия возврата до анализа — характерный признак недобросовестного предложения или повторного мошенничества.
Что делать прямо сейчас
Если после AML-проверки с кошелька списали криптовалюту, не совершайте новых операций по инструкции отправителя ссылки и не пополняйте скомпрометированный адрес без предварительной оценки. Зафиксируйте адрес, сеть, TxID, домен и переписку.
ProDefence устанавливает механизм несанкционированного списания, проверяет разрешения смарт-контрактов, отслеживает движение активов через кошельки, DEX, мосты и централизованные сервисы, проводит AML-анализ и готовит структурированные материалы для дальнейших обращений. Чем раньше начата проверка, тем выше вероятность своевременно выявить точку, в которой ещё возможно процессуальное или сервисное реагирование.
Фейковая AML-проверка
После подключения к «AML-сайту» с кошелька списали USDT или другую криптовалюту?
Обратитесь в ProDefence — определим механизм списания, проверим Approve/Permit, проследим маршрут активов и подготовим материалы для бирж и правоохранительных органов без необоснованных гарантий возврата.
Конфиденциально. Без запроса seed-фразы или приватных ключей.
Материал носит информационный характер. Возможности блокировки, получения данных и возврата активов оцениваются индивидуально с учётом сети, маршрута транзакций, юрисдикции и обстоятельств конкретного случая.


