


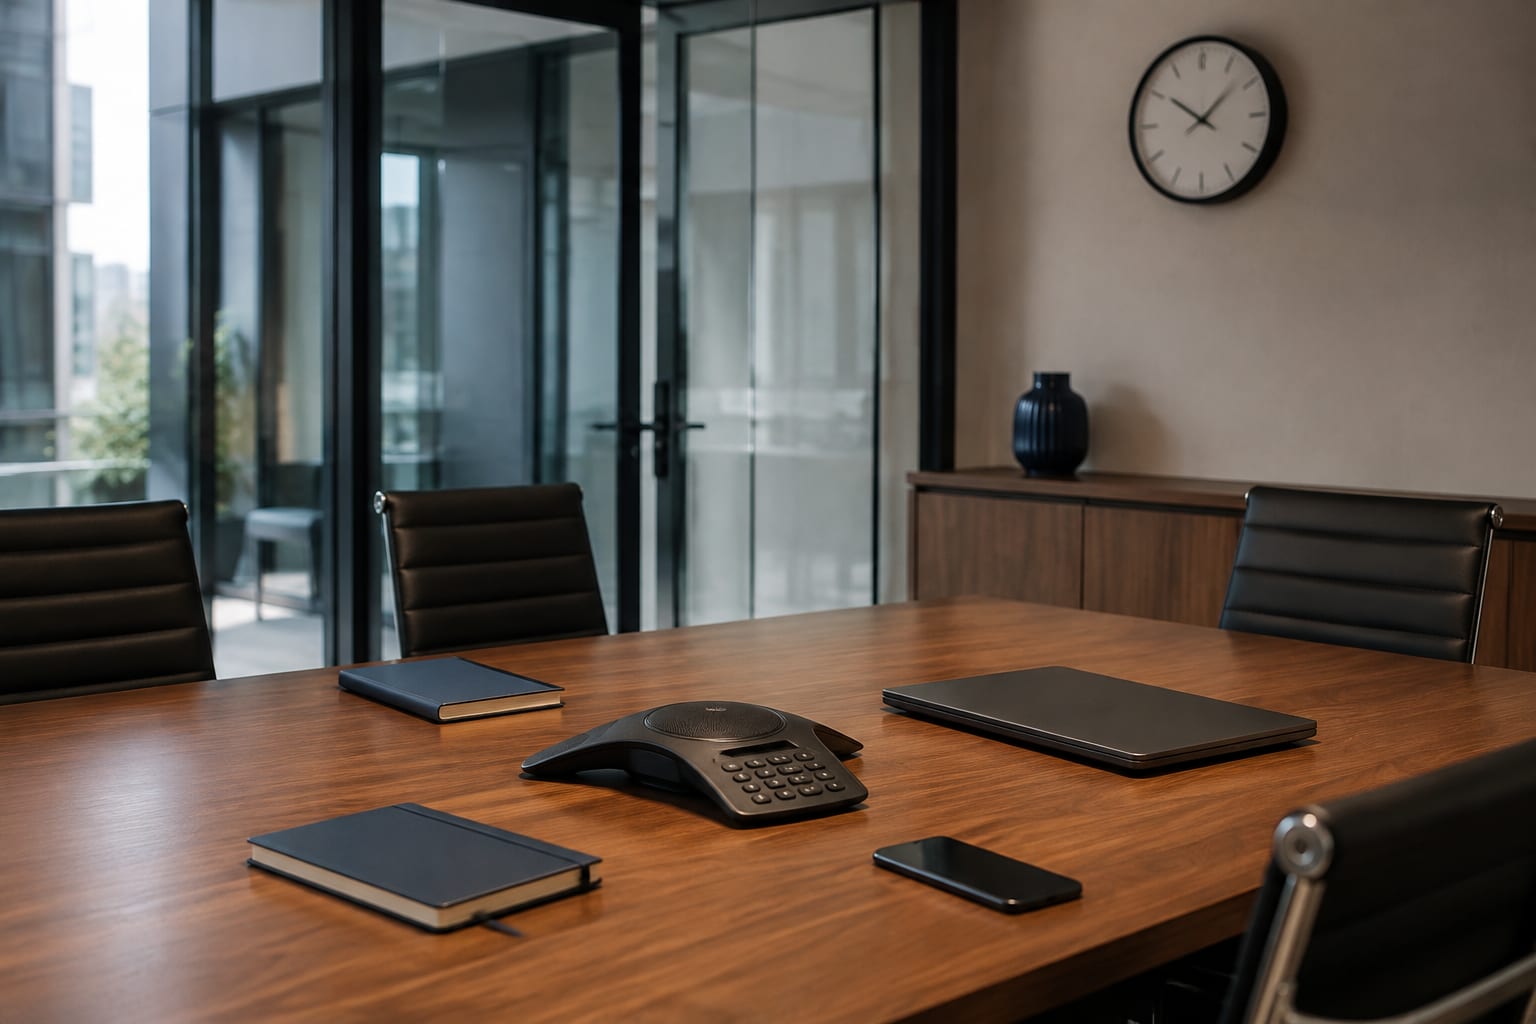
En una sala de reuniones moderna, el micrófono puede formar parte de un televisor, un panel de conferencias, un teléfono VoIP, una webcam, un altavoz manos libres, un asistente de voz o un sistema de control de sala. Son funciones estándar necesarias para las llamadas y los comandos de voz, pero cada micrófono adicional, cada conexión de red y cada cuenta en la nube aumentan el riesgo.
Una fuga de conversaciones no requiere necesariamente un micrófono oculto clásico. Entre las causas puede haber una configuración incorrecta, una cuenta comprometida, un acceso administrativo remoto, software desactualizado, la grabación automática de reuniones o la conexión de un periférico desconocido.
Una comprobación TSCM de una oficina moderna debe abarcar tanto los dispositivos ajenos como los equipos legítimos. Un sistema de conferencias físicamente intacto puede seguir generando riesgo a través de su configuración, su conexión de red o un servicio en la nube.
Qué dispositivos de oficina pueden generar riesgo para la confidencialidad
Smart TV y pantallas de sala de reuniones
Un televisor o un panel interactivo puede tener micrófono, cámara, Bluetooth, wifi, transmisión inalámbrica de pantalla y su propio sistema operativo. Aunque la cámara no se utilice, el dispositivo puede seguir conectado a la red y a una cuenta en la nube.
Altavoces inteligentes y asistentes de voz
Estos dispositivos escuchan de forma constante a la espera de la palabra de activación para ejecutar un comando de voz. El riesgo depende de la configuración de almacenamiento del audio, del acceso a la cuenta, del historial de comandos, de los servicios conectados y de si un altavoz debe estar siquiera en una zona de negociaciones confidenciales.
Sistemas de conferencias y altavoces manos libres
Un panel de conferencias puede combinar varios micrófonos, una cámara, un ordenador, control remoto e integración con el calendario. Una llamada activa por accidente, la unión automática a una reunión, el acceso remoto o unos permisos de administración incorrectos pueden crear un canal de fuga sin ninguna intrusión física en la sala.
Teléfonos VoIP y cámaras IP
Los teléfonos y las cámaras de red son dispositivos informáticos completos. Tienen firmware, credenciales, registros, servicios de red y, a veces, una interfaz web de administración. Una actualización pendiente o una contraseña débil pueden ser tan peligrosas como un micrófono ajeno.
Periféricos USB y Bluetooth
Las webcams, los auriculares, los adaptadores, las bases de conexión y los altavoces manos libres inalámbricos se mueven a menudo entre salas. Una organización puede carecer de un inventario completo, y el personal puede no saber qué dispositivo está activo durante una reunión.
El Instituto Nacional de Estándares y Tecnología de EE. UU. trata los dispositivos IoT como una categoría de riesgo diferenciada por su interacción con el mundo físico, los datos, las redes y los servicios en la nube. Los principios generales figuran en NIST IR 8228.
Obtener consulta
Evaluación breve — sin compromiso
Cómo reducir el riesgo de escucha desde equipos de fábrica
- Haz un inventario. Registra para cada dispositivo el modelo, el número de serie, el responsable, el lugar de instalación, las interfaces de red, la cuenta de administración y la fecha de fin de soporte del fabricante.
- Retira los micrófonos innecesarios de las zonas confidenciales. Si un asistente de voz, un Smart TV o un altavoz manos libres no es necesario en una sala concreta, lo más seguro es no colocarlo allí.
- Desactiva las funciones que no se usan. Desactiva la activación por voz, la unión automática a reuniones, la grabación, el Bluetooth, la administración remota y otros servicios sin uso.
- Mantén el firmware actualizado. Asigna la responsabilidad de comprobar las actualizaciones y de retirar los dispositivos cuyo fabricante haya finalizado el soporte.
- Protege las cuentas. Usa contraseñas únicas, autenticación multifactor, permisos mínimos necesarios y cuentas corporativas en lugar de personales.
- Segmenta la red. Los equipos IoT y de conferencias deben estar separados de los puestos de trabajo y de los sistemas críticos. Permite solo las conexiones necesarias y supervisa el tráfico saliente.
- Controla el acceso físico. Registra los cambios de equipos, los nuevos adaptadores, los trabajos de contratistas y el traslado de dispositivos de conferencias entre salas.
- Define un modo de reunión confidencial. Antes de una conversación sensible, apaga o retira el equipamiento innecesario y comprueba las llamadas activas, los indicadores de grabación y la lista de participantes.
Un botón físico de silencio solo ayuda cuando se conoce su implementación. En algunos dispositivos interrumpe la ruta de audio por hardware; en otros solo cambia un estado del software. Para salas críticas conviene verificarlo con la documentación técnica y con pruebas.
El aislamiento de red tampoco lo resuelve todo. Un dispositivo puede tener un módem móvil, una wifi independiente, grabación local o Bluetooth. Por eso la ciberseguridad, el control físico y el TSCM deben trabajar de forma conjunta.
NIST SP 800-213A recomienda tener en cuenta la capacidad de los dispositivos IoT para identificarse, admitir una configuración segura, proteger los datos, controlar el acceso, actualizar el software e informar de su estado de ciberseguridad. El documento oficial está disponible aquí: NIST SP 800-213A.
Qué incluye una auditoría TSCM de una oficina moderna
La comprobación comienza con un modelo de amenaza: qué información se trata, quién tiene acceso físico o administrativo, qué dispositivos deben estar en la sala y qué canales de comunicación están permitidos.
Una auditoría integral puede incluir:
- inspección física de la sala de reuniones, el mobiliario, los enchufes, los recorridos de cableado y los equipos instalados;
- cotejo del equipamiento real con la lista de inventario y la configuración estándar;
- análisis de la actividad wifi, Bluetooth y otras señales de radio en la sala;
- comprobación de las conexiones de red, los nodos desconocidos y los enlaces externos;
- evaluación de la configuración del Smart TV, el sistema de conferencias, el teléfono VoIP, las cámaras y el asistente de voz;
- revisión de los administradores, las cuentas conectadas, los registros y las políticas de grabación;
- pruebas de control de micrófonos, cámaras, indicadores y funciones de silencio físico;
- documentación de los riesgos detectados y recomendaciones para subsanarlos.
Una comprobación puntual refleja el estado de la sala en un momento dado. Las oficinas con información de alto valor necesitan control de cambios, normas de admisión de contratistas, revisiones tras obras o sustitución de equipos y auditorías periódicas acordes al nivel de riesgo.
El principio básico de una sala de reuniones segura es la previsibilidad. La organización debe saber exactamente qué dispositivos hay, quién los gestiona, adónde envían datos y qué ha cambiado desde la comprobación anterior. Consulta también la detección de micrófonos y cámaras ocultas y los límites de las apps de detección.
Auditoría TSCM de oficinas por ProDefence
ProDefence realiza revisiones integrales de oficinas y salas de reuniones: inspección de los locales, de los dispositivos inteligentes de fábrica, de las conexiones de red y del entorno radioeléctrico. Los clientes reciben una lista de riesgos detectados y recomendaciones prácticas para proteger sus conversaciones confidenciales.
Si en tu oficina se usan Smart TV, altavoces, teléfonos VoIP o sistemas de conferencias, contacta con ProDefence. Te ayudaremos a identificar qué dispositivos generan un riesgo real, a establecer un modo de reunión seguro y a realizar una auditoría TSCM profesional.
Auditoría TSCM de oficina
¿Necesitas revisar una sala de reuniones o una oficina?
Describe los equipos y el nivel de confidencialidad de tus reuniones. ProDefence realizará una auditoría TSCM con recomendaciones sobre los dispositivos inteligentes de fábrica.
Inspección física más análisis de red y de configuración.


