


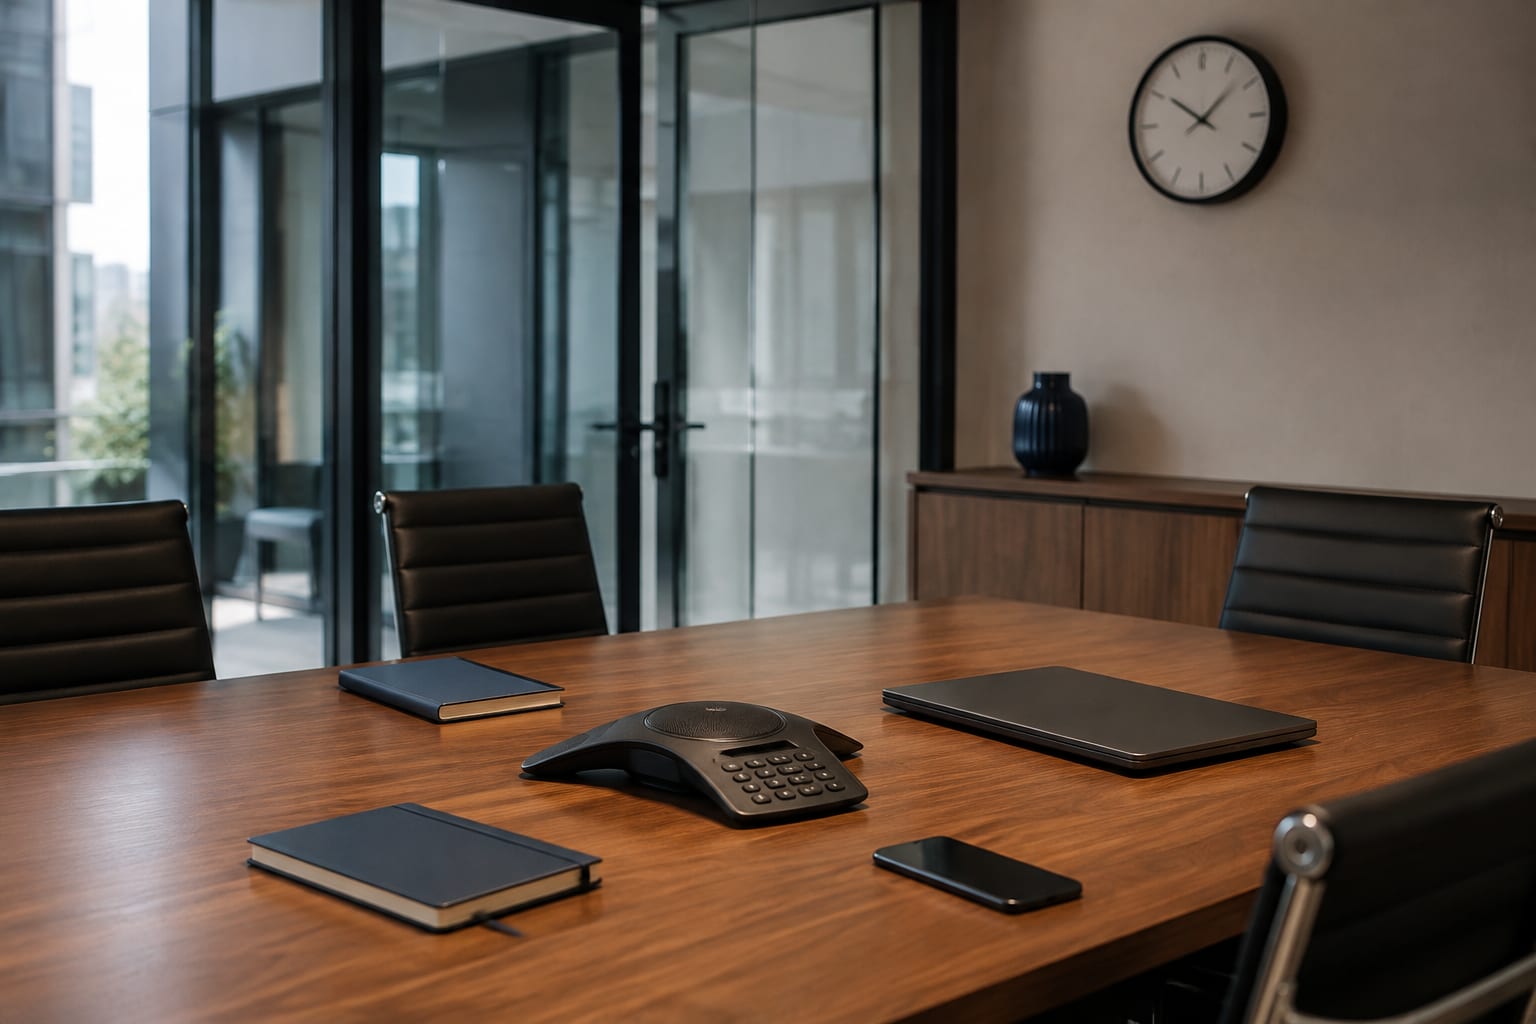
In einem modernen Besprechungsraum kann ein Mikrofon Bestandteil eines Fernsehers, Konferenzpanels, VoIP-Telefons, einer Webcam, eines Speakerphones, Sprachassistenten oder Raumsteuerungssystems sein. Das sind reguläre Funktionen, die für Anrufe und Sprachbefehle benötigt werden; jedes zusätzliche Mikrofon, jede Netzwerkverbindung und jedes Cloud-Konto vergrößert jedoch die Angriffs- und Risikofläche.
Für ein Gesprächsleck ist nicht zwingend eine klassische Wanze erforderlich. Ursache können eine fehlerhafte Konfiguration, ein kompromittiertes Konto, administrativer Fernzugriff, veraltete Software, automatische Aufzeichnung von Meetings oder der Anschluss eines unbekannten Peripheriegeräts sein.
Eine TSCM-Prüfung eines modernen Büros muss sowohl fremde Geräte als auch legitime Technik einbeziehen. Ein physisch intaktes Konferenzsystem kann durch Einstellungen, Netzwerk oder Cloud-Dienst ein Risiko darstellen.
Welche Bürogeräte ein Vertraulichkeitsrisiko schaffen können
Smart TVs und Displays für Besprechungsräume
Ein Fernseher oder interaktives Panel kann über Mikrofon, Kamera, Bluetooth, Wi-Fi, drahtlose Bildschirmübertragung und ein eigenes Betriebssystem verfügen. Selbst wenn die Kamera nicht genutzt wird, kann das Gerät mit dem Netzwerk und einem Cloud-Konto verbunden bleiben.
Smart Speaker und Sprachassistenten
Solche Geräte warten ständig auf ein Aktivierungswort, um einen Sprachbefehl auszulösen. Das Risiko hängt von den Einstellungen zur Audiospeicherung, dem Kontozugriff, dem Befehlsverlauf, verbundenen Diensten und davon ab, ob ein solcher Lautsprecher in einem Bereich für vertrauliche Gespräche überhaupt angemessen ist.
Konferenzsysteme und Speakerphones
Ein Konferenzpanel kann mehrere Mikrofone, Kamera, Computer, Fernverwaltung und Kalenderintegration kombinieren. Ein versehentlich aktiver Anruf, automatisches Beitreten zu einem Meeting, Fernzugriff oder falsch vergebene Administratorrechte können einen Leckkanal schaffen, ohne dass physisch in den Raum eingegriffen wird.
VoIP-Telefone und IP-Kameras
Netzwerktelefone und Kameras sind vollwertige Rechengeräte. Sie verfügen über Firmware, Zugangsdaten, Protokolle, Netzwerkdienste und teilweise eine Weboberfläche für Administratoren. Ein fehlendes Update oder schwaches Passwort kann genauso gefährlich sein wie ein fremdes Mikrofon.
USB- und Bluetooth-Peripherie
Webcams, Headsets, Adapter, Dockingstationen und drahtlose Speakerphones werden häufig zwischen Räumen bewegt. Die Organisation verfügt möglicherweise nicht über eine vollständige Liste dieser Geräte, und Mitarbeiter wissen nicht immer, welches Gerät während einer Besprechung aktiv ist.
Das US-amerikanische National Institute of Standards and Technology betrachtet IoT-Geräte aufgrund ihrer Interaktion mit der physischen Welt, Daten, Netzwerken und Cloud-Diensten als eigene Risikokategorie. Allgemeine Grundsätze sind in NIST IR 8228 beschrieben.
Beratung erhalten
Kurze Einschätzung — unverbindlich
So reduzieren Sie das Abhörrisiko durch reguläre Technik
- Führen Sie eine Inventarisierung durch. Dokumentieren Sie für jedes Gerät Modell, Seriennummer, Eigentümer, Installationsort, Netzwerkschnittstellen, Administrationskonto und den Unterstützungszeitraum des Herstellers.
- Entfernen Sie unnötige Mikrofone aus vertraulichen Bereichen. Wenn Sprachassistent, Smart TV oder Speakerphone für einen bestimmten Raum nicht benötigt werden, ist die sicherste Lösung, das Gerät dort physisch nicht zu platzieren.
- Deaktivieren Sie nicht benötigte Funktionen. Schalten Sie Sprachaktivierung, automatischen Meeting-Beitritt, Aufzeichnung, Bluetooth, Fernadministration und andere nicht genutzte Dienste ab.
- Aktualisieren Sie die Firmware. Bestimmen Sie eine verantwortliche Person für die Prüfung von Updates und die Außerbetriebnahme von Geräten, deren Herstellerunterstützung beendet wurde.
- Schützen Sie Konten. Verwenden Sie eindeutige Passwörter, Multi-Faktor-Authentifizierung, minimal erforderliche Rechte und separate Unternehmenskonten statt persönlicher Konten.
- Segmentieren Sie das Netzwerk. IoT- und Konferenzgeräte sollten von Arbeitsstationen und kritischen Systemen getrennt werden. Erlauben Sie nur erforderliche Netzwerkverbindungen und kontrollieren Sie ausgehenden Datenverkehr.
- Kontrollieren Sie den physischen Zugang. Dokumentieren Sie den Austausch von Technik, den Anschluss neuer Adapter, Arbeiten von Auftragnehmern und das Verbringen von Konferenzgeräten zwischen Räumen.
- Führen Sie einen Modus für vertrauliche Meetings ein. Schalten Sie vor besonders sensiblen Gesprächen nicht benötigte Technik aus oder entfernen Sie sie, prüfen Sie aktive Anrufe, Aufzeichnungsanzeigen und die Teilnehmerliste.
Eine physische Taste zum Abschalten des Mikrofons ist nur dann hilfreich, wenn klar ist, wie sie technisch umgesetzt wurde. Bei manchen Geräten unterbricht sie den Audiokanal hardwareseitig, bei anderen ändert sie lediglich einen Softwarezustand. Für kritische Räume sollte dies anhand der technischen Dokumentation und durch Tests geprüft werden.
Auch Netzwerkisolation löst nicht alle Probleme. Ein Gerät kann über ein Mobilfunkmodem, separates Wi-Fi, lokale Aufzeichnung oder Bluetooth verfügen. Deshalb müssen Cybersicherheit, physische Kontrolle und TSCM zusammenwirken.
Der Katalog NIST SP 800-213A empfiehlt, bei IoT-Geräten deren Fähigkeit zur Identifikation, sicheren Konfiguration, zum Datenschutz, zur Zugriffskontrolle, zu Softwareaktualisierungen und zur Meldung des Cybersicherheitsstatus zu berücksichtigen. Das offizielle Dokument ist verfügbar unter: NIST SP 800-213A.
Was ein TSCM-Audit eines modernen Büros umfasst
Die Prüfung beginnt mit dem Bedrohungsmodell: Welche Informationen werden besprochen, wer hat physischen oder administrativen Zugriff, welche Geräte sollen sich im Raum befinden und welche Kommunikationskanäle sind erlaubt?
Ein umfassendes Audit kann Folgendes umfassen:
- physische Untersuchung des Besprechungsraums, der Möbel, Steckdosen, Kabelwege und installierten Geräte;
- Abgleich der tatsächlich vorhandenen Technik mit Inventarliste und Sollkonfiguration;
- Analyse von Wi-Fi, Bluetooth und anderer Funkaktivität im Raum;
- Prüfung von Netzwerkverbindungen, unbekannten Knoten und externen Verbindungen;
- Bewertung der Konfiguration von Smart TVs, Konferenzsystemen, VoIP-Telefonen, Kameras und Sprachassistenten;
- Prüfung von Administratoren, verbundenen Konten, Protokollen und Aufzeichnungsrichtlinien;
- Kontrolltest von Mikrofonen, Kameras, Anzeigen und Funktionen zur physischen Abschaltung;
- Dokumentation festgestellter Risiken und Empfehlungen zu deren Beseitigung.
Eine einmalige Prüfung bildet den Zustand des Raums zu einem konkreten Zeitpunkt ab. Bei Büros mit hohem Informationswert sind zusätzlich Änderungsmanagement, Regeln für den Zugang von Auftragnehmern, Prüfungen nach Reparaturen oder Geräteaustausch sowie regelmäßige Audits entsprechend dem Risikoniveau erforderlich.
Der wichtigste Grundsatz eines geschützten Besprechungsraums ist Vorhersehbarkeit. Die Organisation muss genau wissen, welche Geräte vorhanden sind, wer sie verwaltet, wohin sie Daten übertragen und was sich seit der letzten Prüfung geändert hat. Siehe auch Suche nach Wanzen und versteckten Kameras sowie Grenzen von Apps zur Wanzensuche.
TSCM-Audit des Büros durch ProDefence
ProDefence führt umfassende Untersuchungen von Büros und Besprechungsräumen durch: Wir prüfen Räume, reguläre Smart-Geräte, Netzwerkverbindungen und die Funkumgebung. Als Ergebnis erhält der Kunde eine Liste festgestellter Risiken und praktische Empfehlungen zum Schutz vertraulicher Gespräche.
Wenn in Ihrem Büro Smart TVs, Lautsprecher, VoIP-Telefone oder Konferenzsysteme eingesetzt werden, wenden Sie sich an ProDefence. Wir helfen festzustellen, welche Geräte ein reales Risiko darstellen, einen sicheren Betriebsmodus für den Besprechungsraum einzurichten und ein professionelles TSCM-Audit durchzuführen.
TSCM-Audit des Büros
Muss ein Besprechungsraum oder Büro geprüft werden?
Beschreiben Sie die vorhandene Technik und das Vertraulichkeitsniveau der Meetings. ProDefence führt ein TSCM-Audit mit Empfehlungen zu regulären Smart-Geräten durch.
Physische Untersuchung + Analyse von Netzwerk und Konfiguration.


